云原生安全进入运行时治理阶段:企业如何评估身份、配置与数据访问风险?
【软盟资讯·新闻导读】云原生安全正在从“上线前检查”走向“生产运行中的持续治理”。对企业而言,真正难处理的并不是缺少扫描工具,而是身份权限、容器工作负载、配置变化、数据访问和审计记……
 李明哲-热点捕手2026-09-22 16:43阅读 342
聚焦全球前沿技术趋势与产业应用,覆盖软件开发、云计算、区块链、元宇宙/数字孪生、网络安全五大方向。
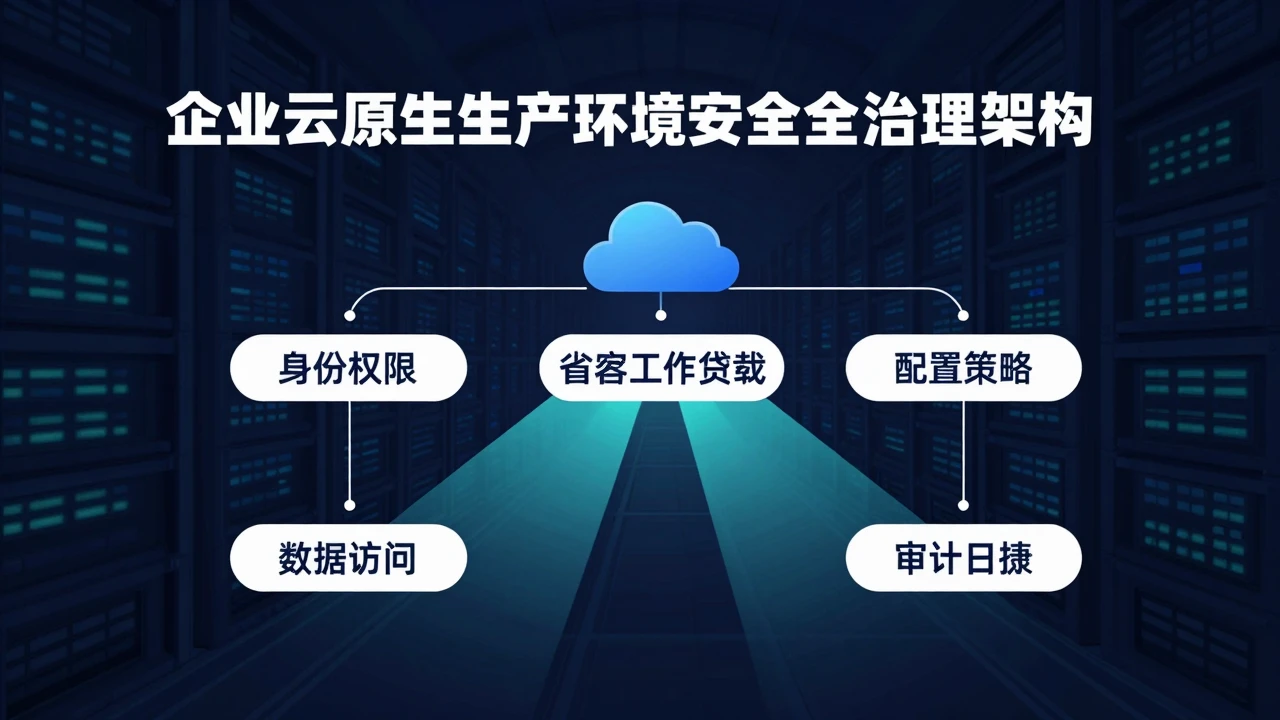
【软盟资讯·新闻导读】云原生安全正在从“上线前检查”走向“生产运行中的持续治理”。对企业而言,真正难处理的并不是缺少扫描工具,而是身份权限、容器工作负载、配置变化、数据访问和审计记……
李明哲-热点捕手2026-09-22 16:43阅读 342
云原生算力平台的难点,已经不只是“能不能把GPU、CPU或其他加速资源调度起来”,而是这些资源能否在多个团队、项目和业务之间安全共享。对于企业技术负责人和业务管理者而言,算力利用率……
李明哲-热点捕手2026-09-22 15:11阅读 263
【软盟资讯·新闻导读】Kubernetes Gateway API并不是对传统Ingress的简单替换,而是一次入口流量治理模型的扩展。企业是否迁移,关键不在于“新技术是否更先进”……
王思涵-智讯整理官2026-09-22 14:19阅读 196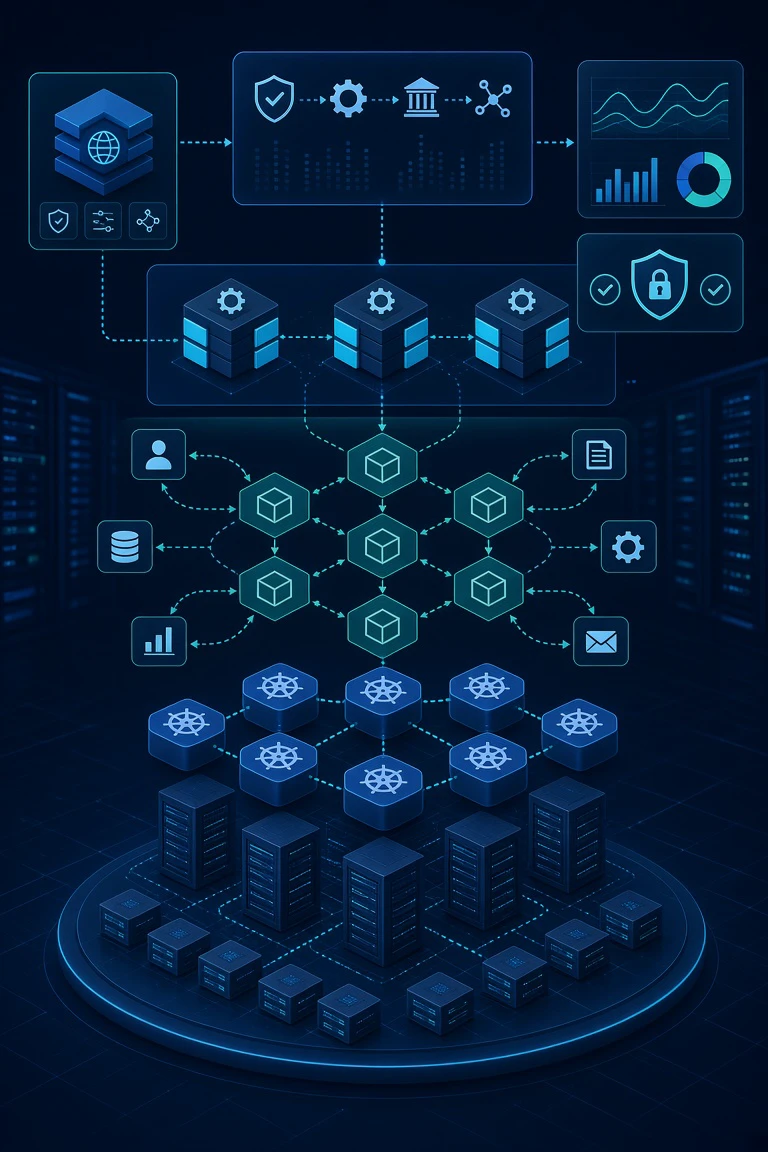
【软盟资讯·新闻导读】进入2026年,Service Mesh 的企业价值已不再只是“给微服务加一层代理”。边车模式、无边车数据面、eBPF、网关融合、多集群治理和安全策略正成为评……
李明哲-热点捕手2026-09-22 12:47阅读 426
企业考虑部署 AI 推理缓存时,真正需要回答的不是“缓存能不能省钱”,而是“哪些请求可以安全复用、复用后能省下多少、失效和泄露风险由谁承担”。提示词缓存、KV 缓存、语义缓存和结果……
李明哲-热点捕手2026-09-22 11:11阅读 445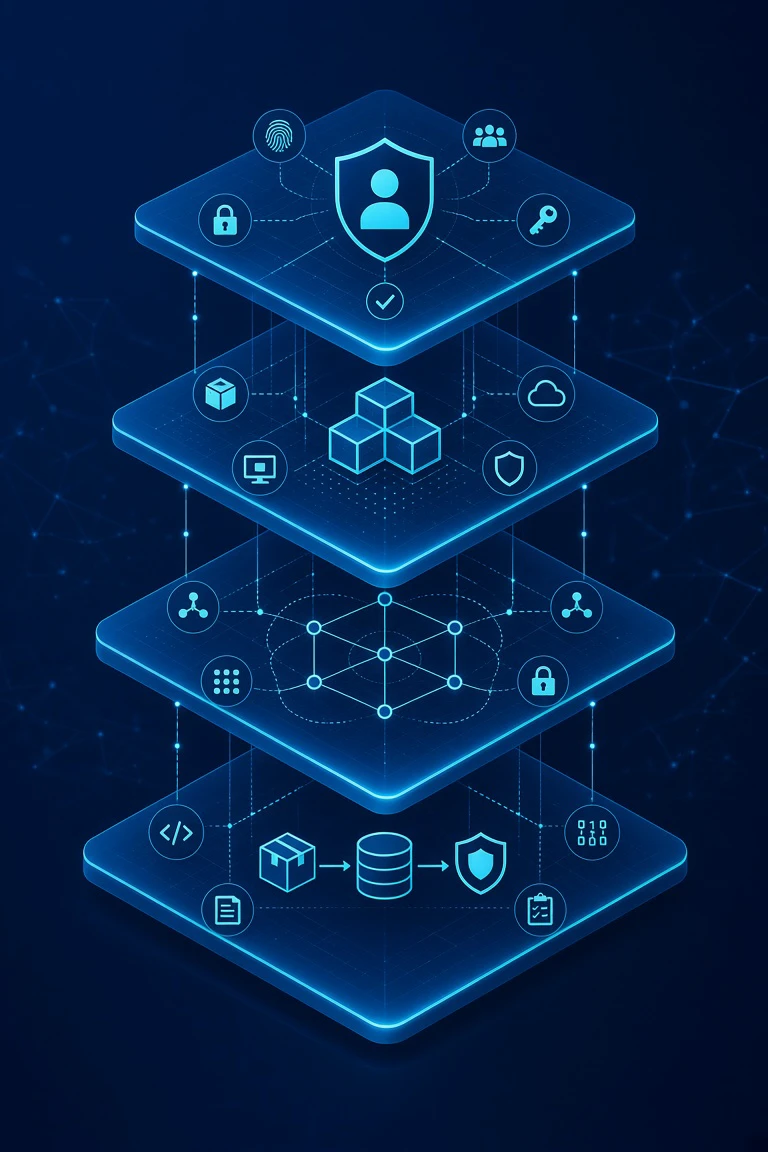
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
王思涵-智讯整理官2026-09-22 10:16阅读 153
软件供应链攻击早已不是停留在PPT上的概念。从SolarWinds事件中恶意代码被植入构建系统,到近期开源生态中频发的依赖混淆与投毒事件,攻击者的目光正从“攻破某个开发者电脑”转向……
李明哲-热点捕手2026-09-21 21:16阅读 309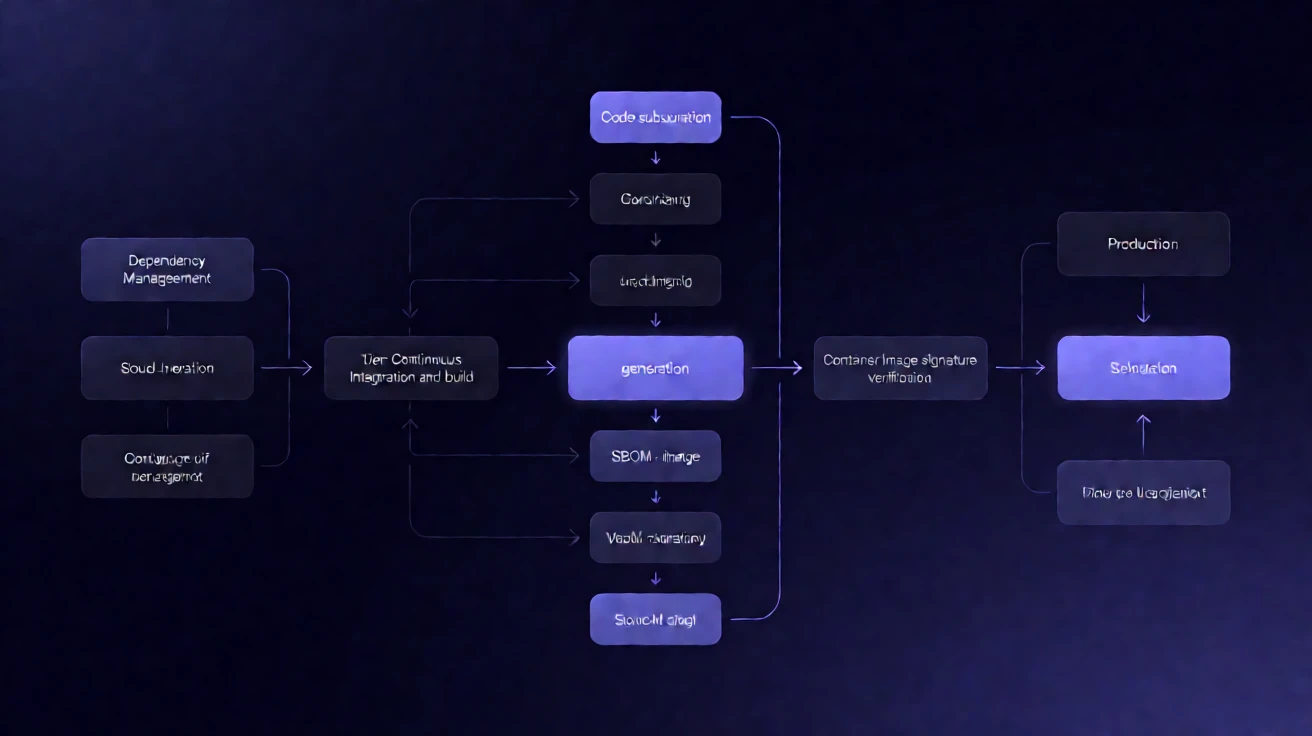
【软盟资讯·新闻导读】云原生应用的交付链条越来越长,代码、开源依赖、构建环境、容器镜像和部署配置中的任何一个环节,都可能成为生产风险入口。企业推进软件供应链安全,不能只购买扫描工具……
张晓峰-前沿探员2026-09-21 20:11阅读 428
【软盟资讯·新闻导读】算力中心的价值,不能只看机柜数量、服务器规模或项目总投资,更要看这些资源能否转化为持续订单和经营现金流。对计划建设、投资或采购算力服务的企业而言,客户结构、算……
王思涵-智讯整理官2026-09-21 19:46阅读 382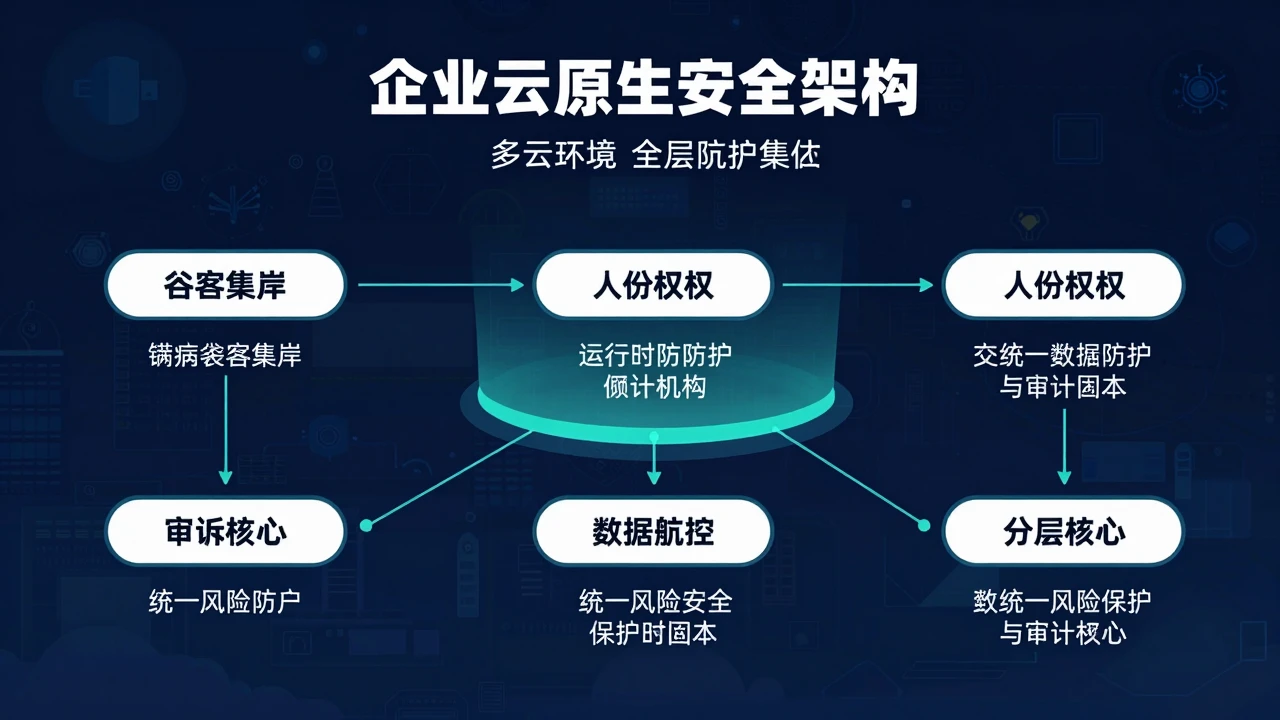
企业选择云原生安全平台,真正要解决的并不是“还缺少哪些安全功能”,而是如何把资产、身份、运行时行为、数据流动和审计结果连接成一条可验证的风险闭环。随着应用进入多云、容器化和智能化运……
李明哲-热点捕手2026-09-21 18:36阅读 451