后量子密码迁移进入准备期:企业如何评估资产盘点、性能开销与过渡路径?
后量子密码(PQC)迁移并不是一道等到量子计算机真正造出来才需要回答的题。对企业安全负责人、架构师与合规团队而言,真正的核心判断只有一句话:当敏感数据的保密年限,加上你完成密码体系……
关注网络安全、云安全、数据安全与等保合规,追踪安全事件、技术趋势与防御方案。
后量子密码(PQC)迁移并不是一道等到量子计算机真正造出来才需要回答的题。对企业安全负责人、架构师与合规团队而言,真正的核心判断只有一句话:当敏感数据的保密年限,加上你完成密码体系……
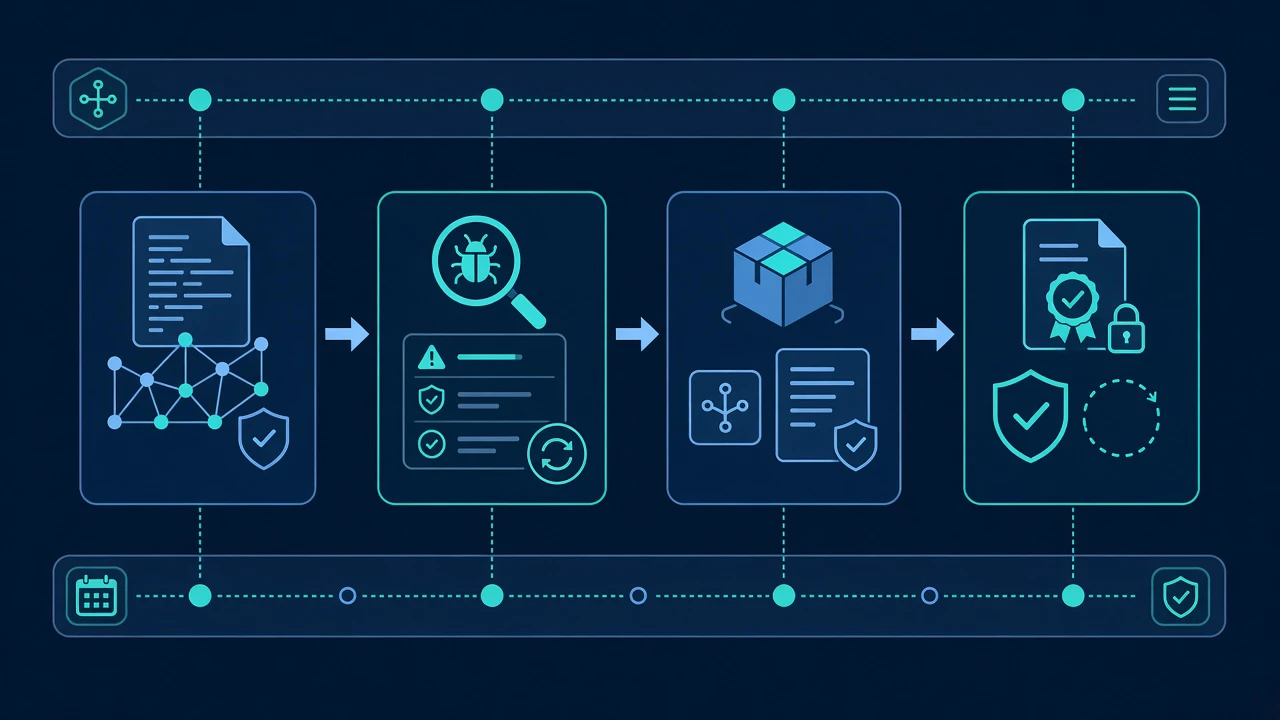
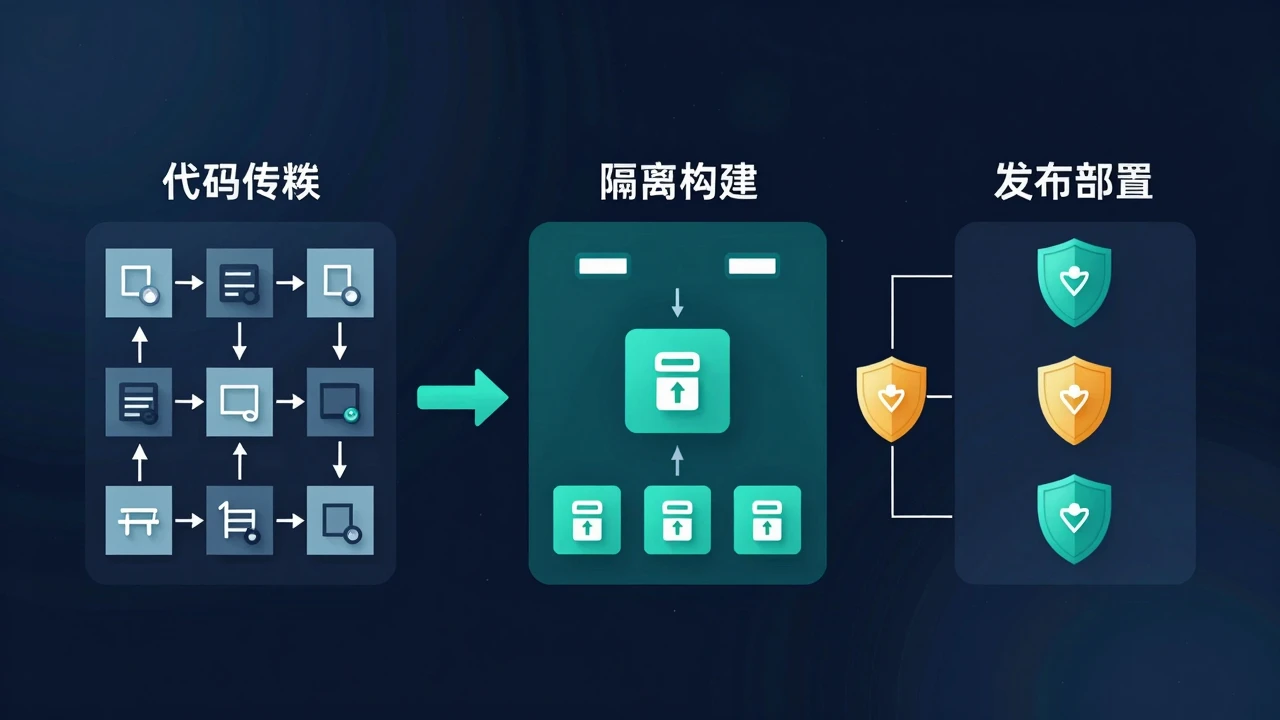
软件供应链安全要落地,关键不是单独生成一份软件物料清单(SBOM),而是把依赖识别、漏洞处置、构建记录和制品验签串成发布门禁。团队可以按代码依赖、构建过程、发布制品三个环节逐步实施……
软件供应链安全的落地,关键不是多接几种扫描工具,而是把依赖识别、变更检查、构建保护和发布审批连成一条可执行的流程。工具只能提供风险信号,不能替团队作出安全保证;门禁也不宜一刀切,应……
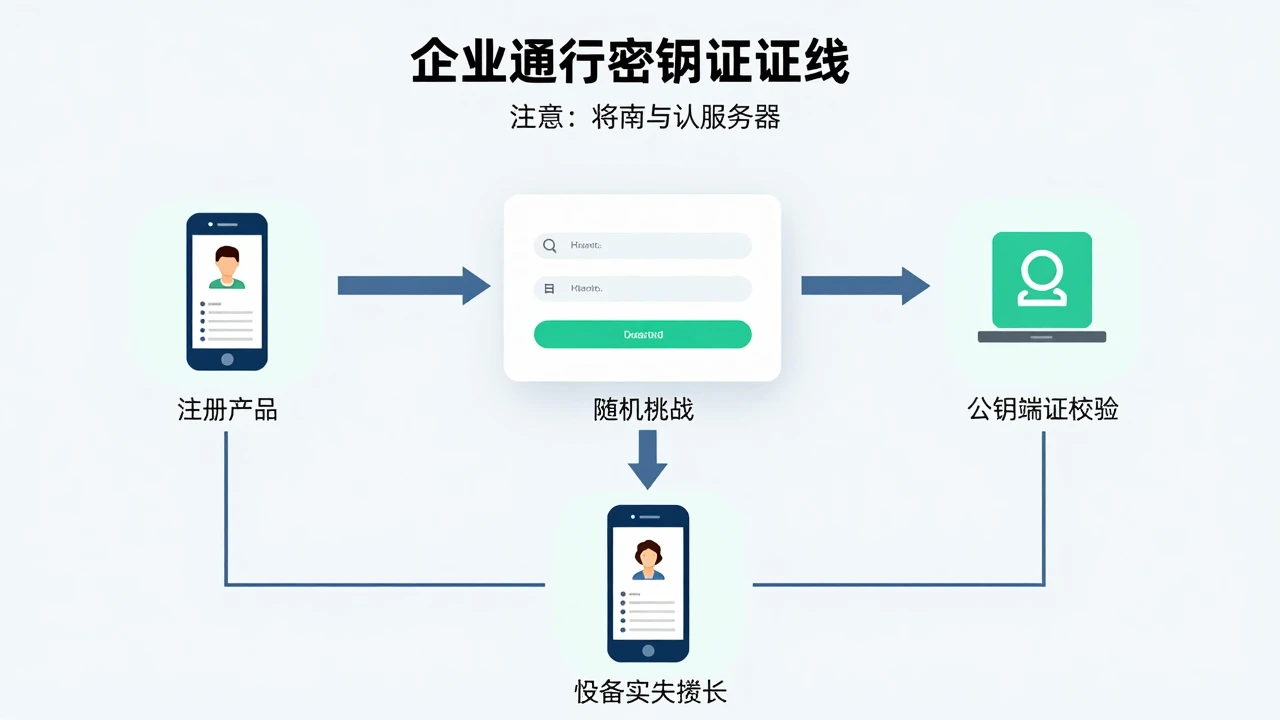
通行密钥不是把密码换成另一种字符串,而是改变登录系统验证身份的方式:用户用设备上的认证器完成操作,服务端验证与账号绑定的公钥凭证。企业部署的难点因此不只在登录页面,还包括终端与浏览……
软件供应链安全的落地重点,不是一次性装上扫描工具,而是把依赖识别、构建过程留痕、发布产物验证和部署拦截连成一条可执行的控制链。建议先从依赖清单和高风险变更入手,再逐步为构建与发布增……
量子计算对现有公钥密码体系的冲击,已经从学术讨论演变为企业安全架构必须直面的现实议题。当“先收集、后解密”的存储攻击成为威胁模型中的常规假设,依赖 RSA 和椭圆曲线密码(ECC)……
2026年的云原生安全,最尴尬的现实是:企业把容器和Kubernetes当成了生产基础设施,却还把一部分安全预算押在上一代边界设备上。传统防火墙按IP、端口和会话做访问控制,WAF……
在传统数据中心时代,安全团队构建防线的方式相对直观:在网络层面划分出可信区域,把数据库、核心应用放进内网,再用防火墙和 VPN 把外部访问挡在外面。这套模型的前提假设是"……
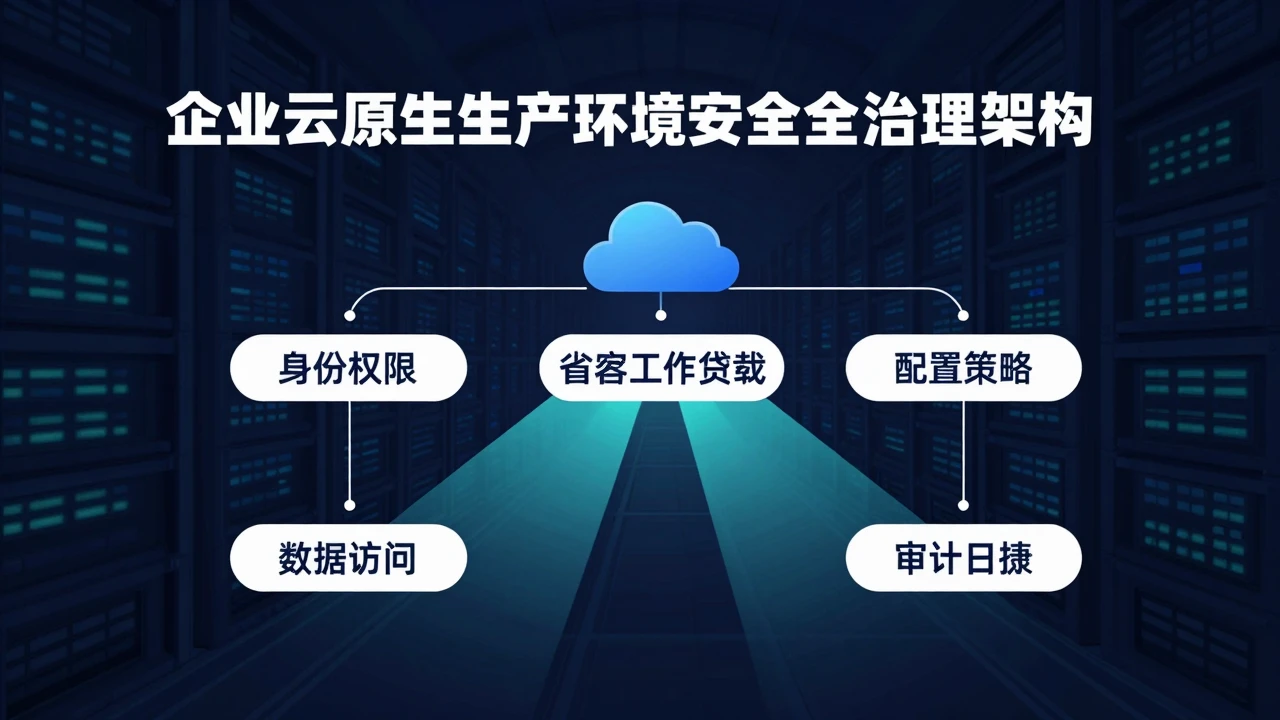
【软盟资讯·新闻导读】云原生安全正在从“上线前检查”走向“生产运行中的持续治理”。对企业而言,真正难处理的并不是缺少扫描工具,而是身份权限、容器工作负载、配置变化、数据访问和审计记……
云原生算力平台的难点,已经不只是“能不能把GPU、CPU或其他加速资源调度起来”,而是这些资源能否在多个团队、项目和业务之间安全共享。对于企业技术负责人和业务管理者而言,算力利用率……
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
软件供应链攻击早已不是停留在PPT上的概念。从SolarWinds事件中恶意代码被植入构建系统,到近期开源生态中频发的依赖混淆与投毒事件,攻击者的目光正从“攻破某个开发者电脑”转向……
加入软盟资讯创作者社区,把你的观察变成被看见的报道。