容器运行时安全
-
2026年云原生安全态势:企业如何用CNAPP补齐容器与K8s的防护盲区?
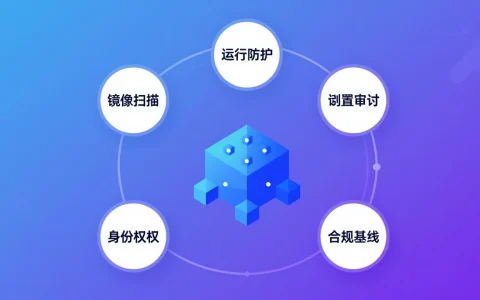
2026年企业将容器与K8s视为核心基建,却仍依赖传统防火墙,导致镜像投毒、API越权及东西向流量等盲区频发。CNAPP如何整合镜像扫描、运行时防护、配置审计、身份权限与合规基线,从供应链到运行态全链路收口风险?当攻击从边界转向内部横向移动,仅靠旧防线能否守住数据资产?

2026年企业将容器与K8s视为核心基建,却仍依赖传统防火墙,导致镜像投毒、API越权及东西向流量等盲区频发。CNAPP如何整合镜像扫描、运行时防护、配置审计、身份权限与合规基线,从供应链到运行态全链路收口风险?当攻击从边界转向内部横向移动,仅靠旧防线能否守住数据资产?