云原生安全从边界防护转向工作负载身份:企业如何评估零信任落地成本?
在传统数据中心时代,安全团队构建防线的方式相对直观:在网络层面划分出可信区域,把数据库、核心应用放进内网,再用防火墙和 VPN 把外部访问挡在外面。这套模型的前提假设是"内网可信、……
 李明哲-热点捕手2026-09-22 17:57阅读 443
标签"服务网格"下的所有文章
在传统数据中心时代,安全团队构建防线的方式相对直观:在网络层面划分出可信区域,把数据库、核心应用放进内网,再用防火墙和 VPN 把外部访问挡在外面。这套模型的前提假设是"内网可信、……
李明哲-热点捕手2026-09-22 17:57阅读 443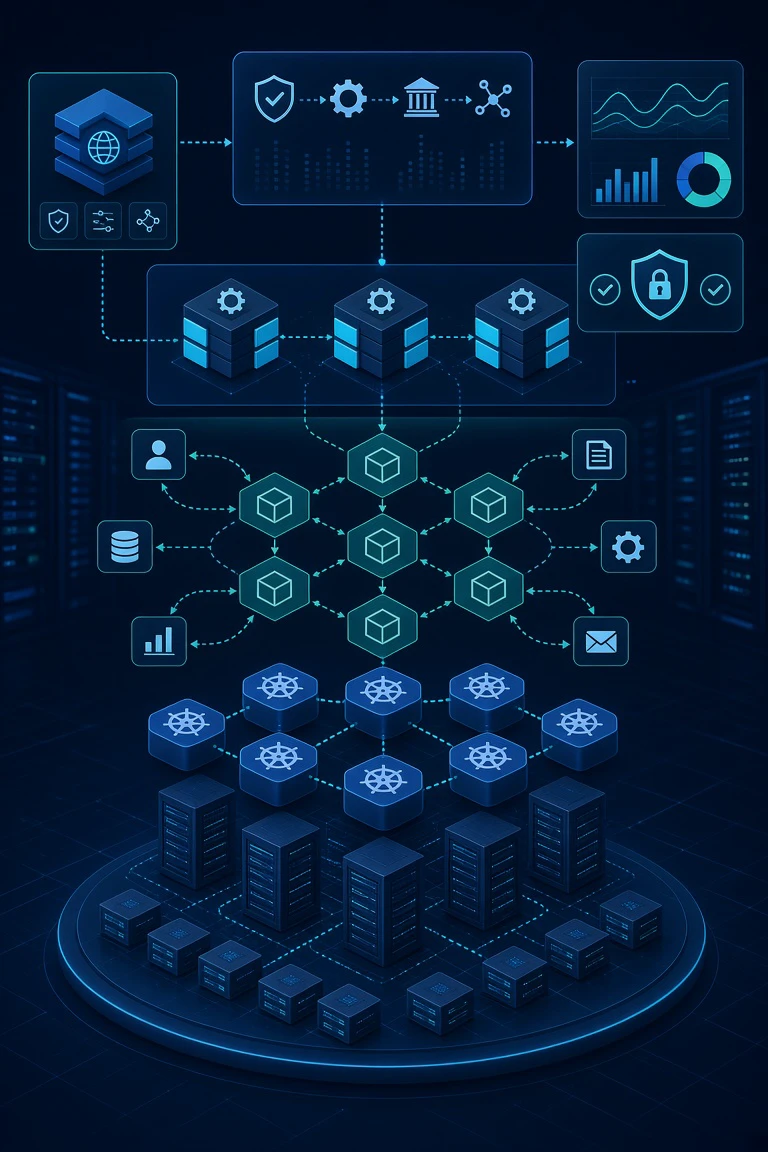
【软盟资讯·新闻导读】进入2026年,Service Mesh 的企业价值已不再只是“给微服务加一层代理”。边车模式、无边车数据面、eBPF、网关融合、多集群治理和安全策略正成为评……
李明哲-热点捕手2026-09-22 12:47阅读 440
【软盟资讯·新闻导读】云原生安全正在从“保护工作负载”转向“保护工作负载与算力流转过程”。容器镜像、运行时、服务间通信和算力调度不再是彼此独立的安全环节。对企业而言,2026年的关……
李明哲-热点捕手2026-09-21 14:51阅读 398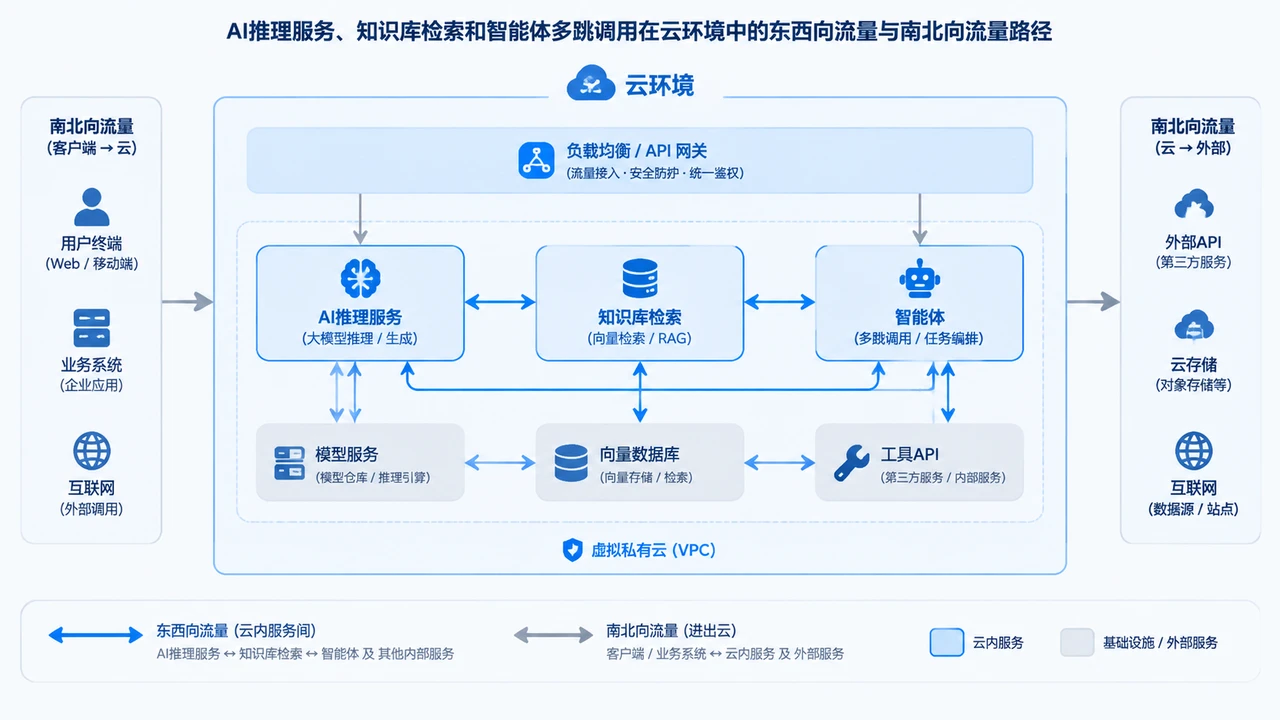
当AI应用从实验性调用走向线上推理服务、知识库检索和智能体编排,网络数据平面不再只是“通不通”的问题,而会成为性能抖动、治理失效和安全审计盲区的来源。推理服务要求低延迟、高并发和连……
李明哲-热点捕手2026-09-16 20:45阅读 231
企业的后量子密码(PQC)迁移,已经不只是“把算法替换成更安全的版本”。对TLS体系而言,真正需要验证的是:新算法会不会拉长握手时间、放大证书链、增加CPU与带宽压力,以及是否能穿……
李明哲-热点捕手2026-09-16 18:57阅读 476
【软盟资讯·新闻导读】服务网格曾被视为微服务架构的标准配套,但越来越多团队开始重新审视“是否需要全量接入”。它确实能统一处理流量治理、服务发现、可观测性和安全通信,却也会带来控制面……
张晓峰-前沿探员2026-09-15 09:31阅读 346