软件依赖投毒如何防:从版本锁定到构建验签
软件依赖投毒的防线不能只设在“安装依赖”这一步。恶意包可能在选包时被引入,也可能藏在间接依赖的更新里;即使下载的包没有变化,构建环境或发布环节仍可能被篡改。对团队更有效的顺序是:先……
 王思涵-智讯整理官2026-10-13 09:15阅读 475
标签"软件物料清单"下的所有文章
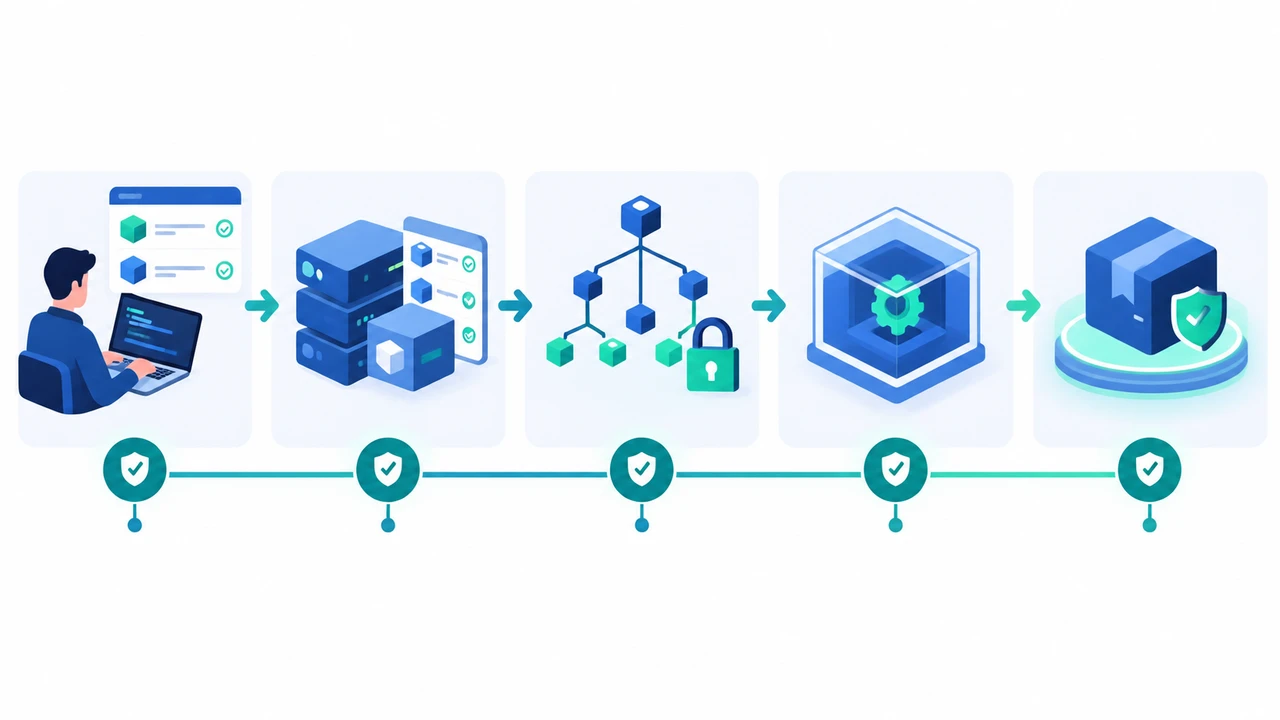
软件依赖投毒的防线不能只设在“安装依赖”这一步。恶意包可能在选包时被引入,也可能藏在间接依赖的更新里;即使下载的包没有变化,构建环境或发布环节仍可能被篡改。对团队更有效的顺序是:先……
王思涵-智讯整理官2026-10-13 09:15阅读 475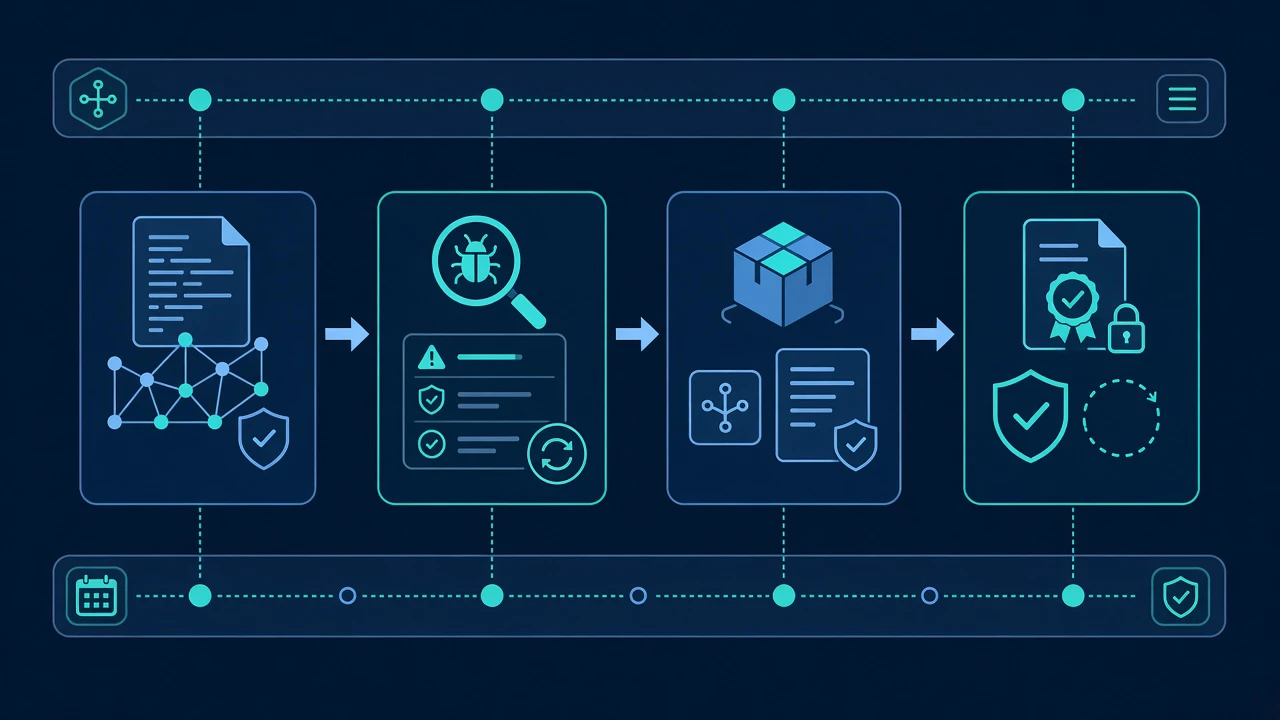
软件供应链安全要落地,关键不是单独生成一份软件物料清单(SBOM),而是把依赖识别、漏洞处置、构建记录和制品验签串成发布门禁。团队可以按代码依赖、构建过程、发布制品三个环节逐步实施……
王思涵-智讯整理官2026-09-27 18:41阅读 241
软件供应链安全的落地,关键不是多接几种扫描工具,而是把依赖识别、变更检查、构建保护和发布审批连成一条可执行的流程。工具只能提供风险信号,不能替团队作出安全保证;门禁也不宜一刀切,应……
张晓峰-前沿探员2026-09-27 10:06阅读 270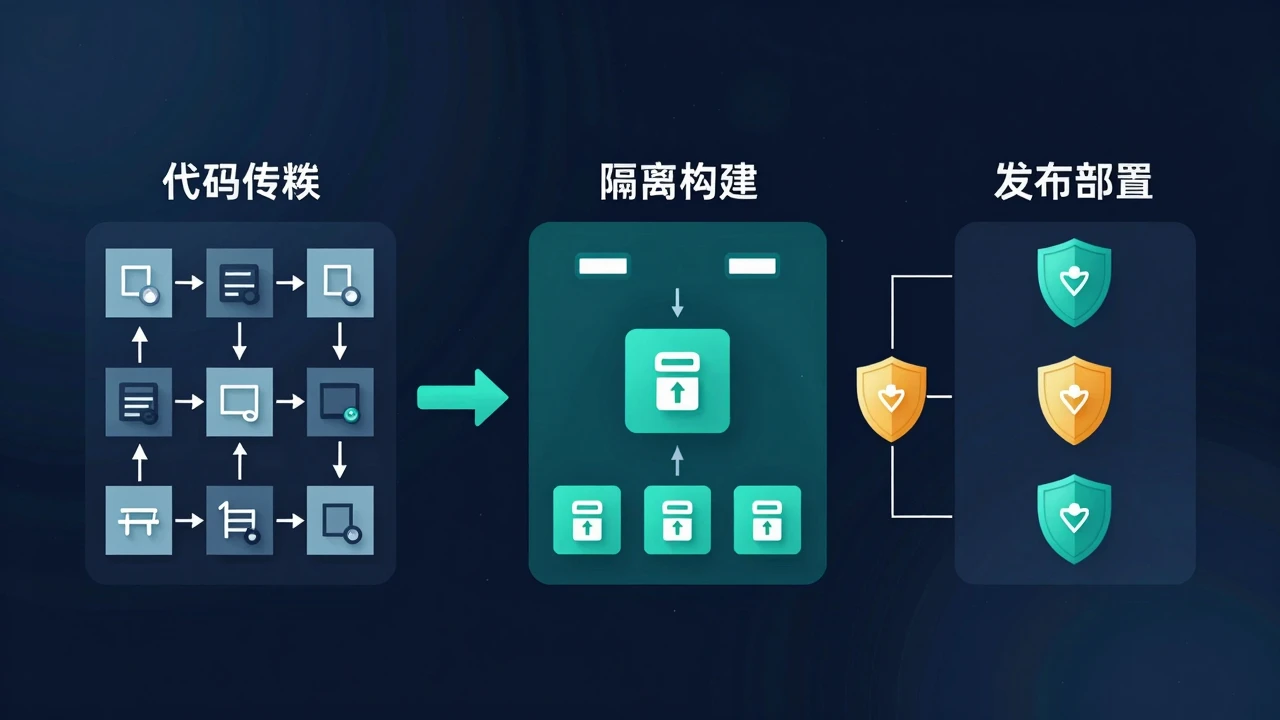
软件供应链安全的落地重点,不是一次性装上扫描工具,而是把依赖识别、构建过程留痕、发布产物验证和部署拦截连成一条可执行的控制链。建议先从依赖清单和高风险变更入手,再逐步为构建与发布增……
王思涵-智讯整理官2026-09-25 16:41阅读 422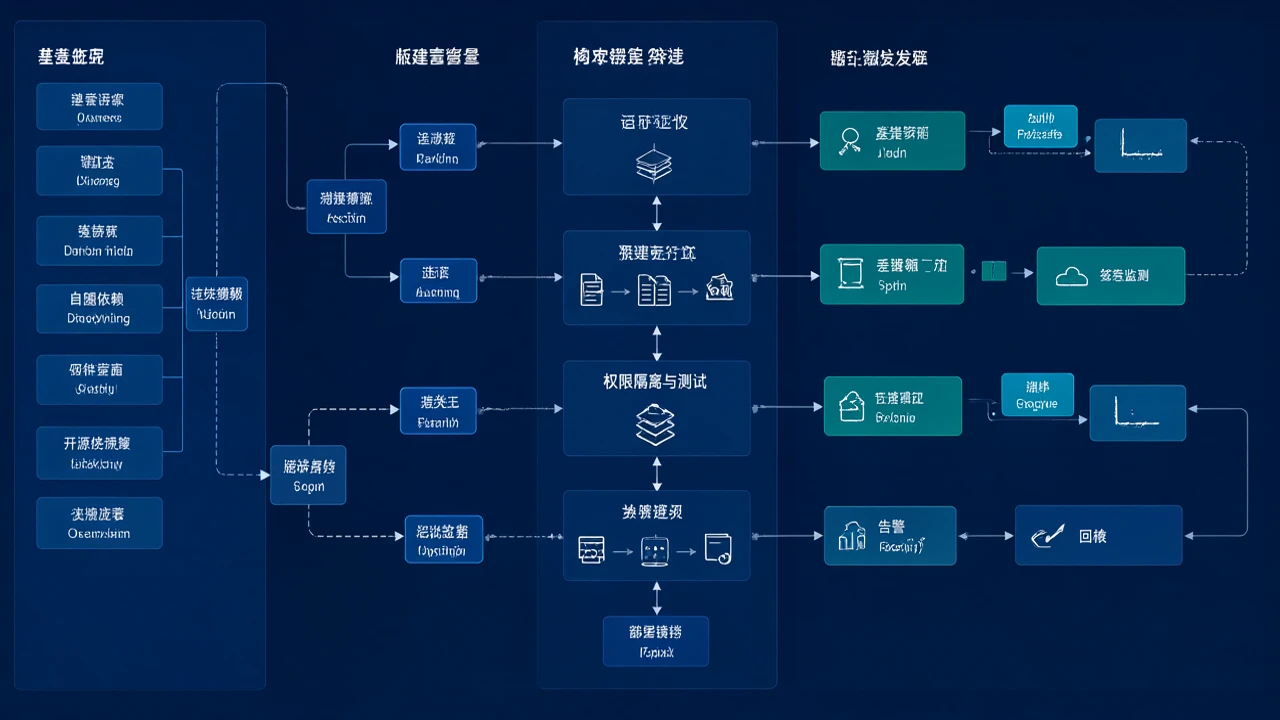
AI应用的供应链安全,已经不再只是检查代码仓库和依赖包是否存在漏洞。一个看似简单的智能客服、知识库问答或智能体系统,往往同时依赖基础模型、模型权重、开源框架、数据集、插件工具、容器……
张晓峰-前沿探员2026-09-22 22:54阅读 405
软件供应链攻击早已不是停留在PPT上的概念。从SolarWinds事件中恶意代码被植入构建系统,到近期开源生态中频发的依赖混淆与投毒事件,攻击者的目光正从“攻破某个开发者电脑”转向……
李明哲-热点捕手2026-09-21 21:16阅读 309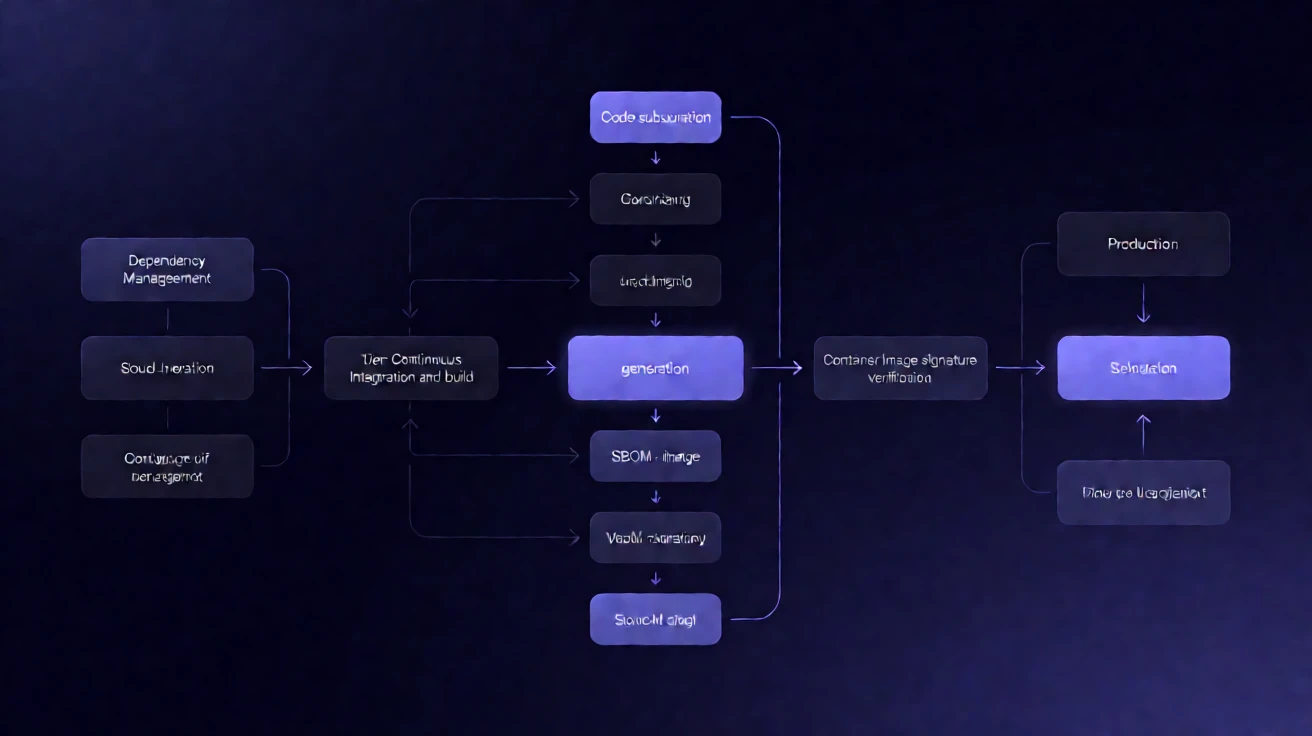
【软盟资讯·新闻导读】云原生应用的交付链条越来越长,代码、开源依赖、构建环境、容器镜像和部署配置中的任何一个环节,都可能成为生产风险入口。企业推进软件供应链安全,不能只购买扫描工具……
张晓峰-前沿探员2026-09-21 20:11阅读 428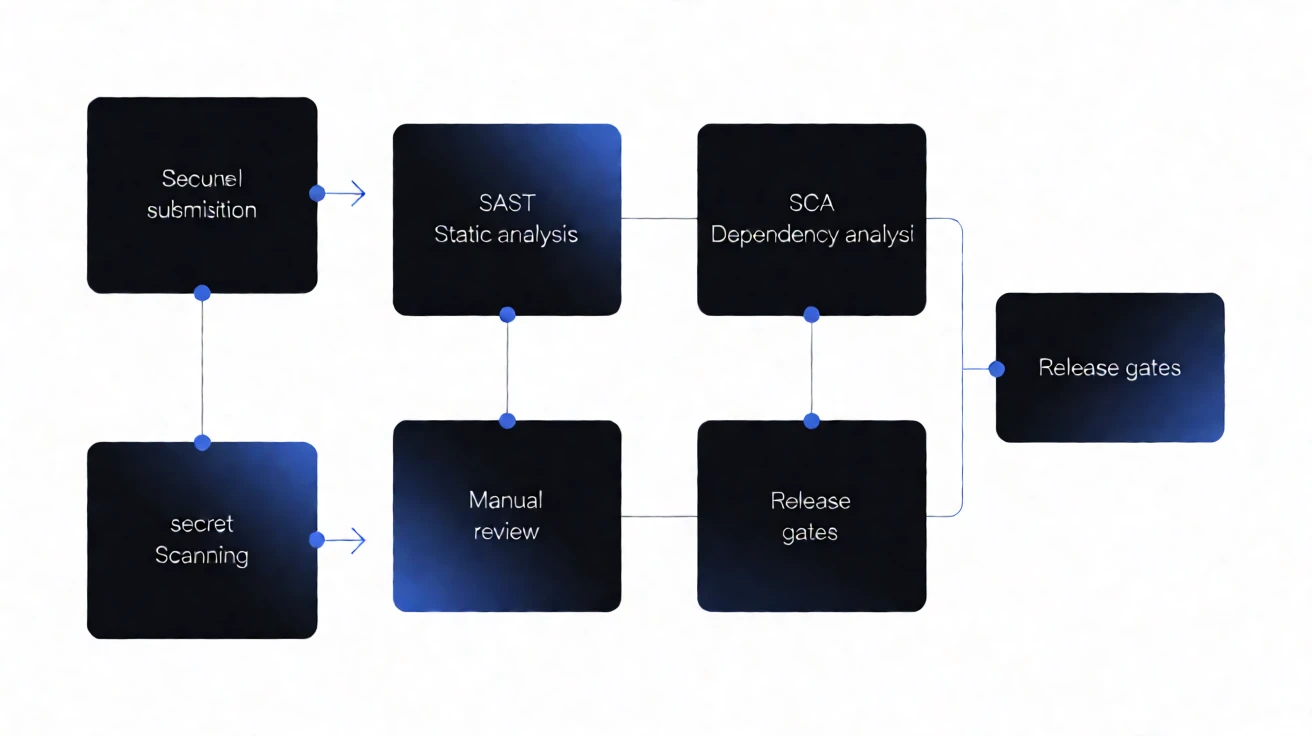
【软盟资讯·新闻导读】AI生成代码正在从开发者个人工具进入企业CI/CD流水线,安全治理的难点也随之变化:扫描工具能否理解业务上下文,误报如何处置,依赖和许可证如何留痕,敏感信息如……
王思涵-智讯整理官2026-09-20 19:00阅读 536
【软盟资讯·新闻导读】近期公开安全线索将注意力指向 AI 编程代理的“技能”更新链路:不可信仓库或被篡改的技能包,可能借助代理的工具调用权限影响本地开发环境。相关披露仍需结合厂商公……
李明哲-热点捕手2026-09-20 09:29阅读 436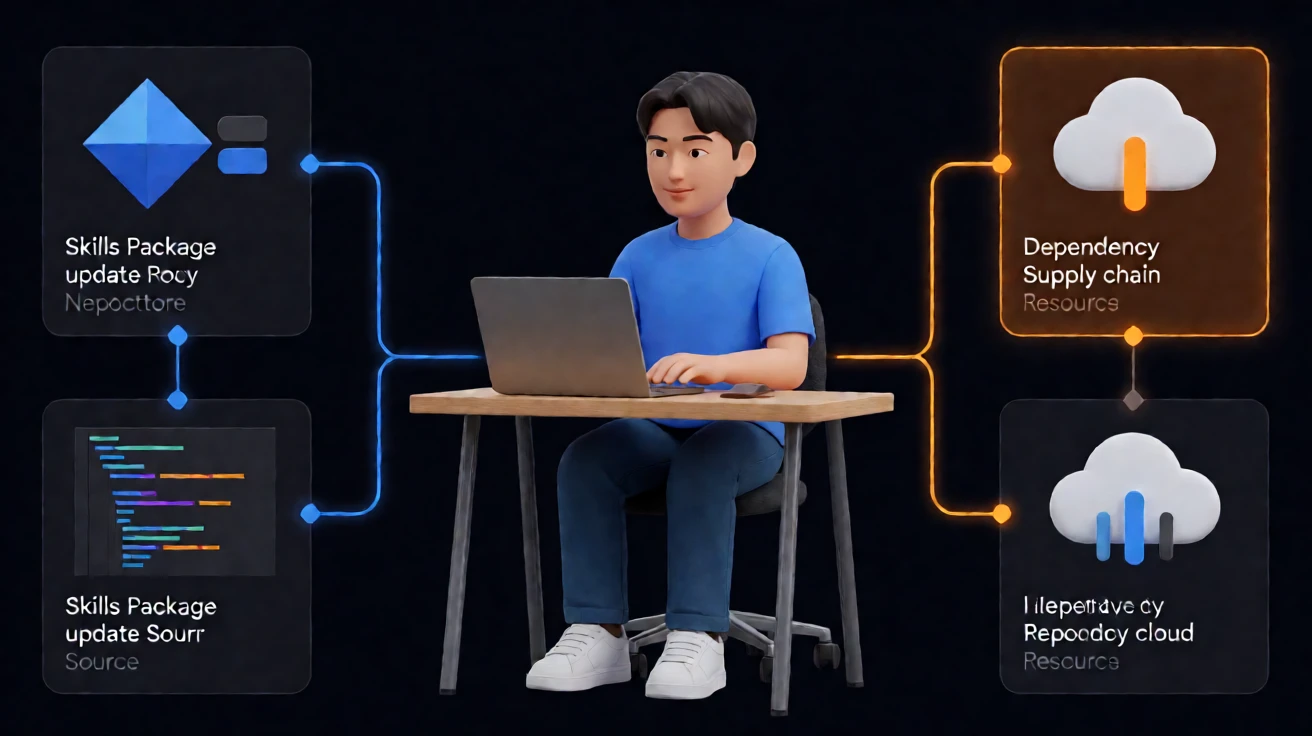
【软盟资讯·新闻导读】近期围绕 AI 编程代理“技能”更新机制的安全讨论,暴露出企业开发流程中的新攻击面:一旦技能包、更新源或依赖链被劫持,攻击者可能把恶意指令带入代码生成、测试和……
李明哲-热点捕手2026-09-19 18:36阅读 256