云原生网络安全如何与算力基础设施协同:企业技术团队需要重新评估哪些防护边界?
过去,企业常把安全能力作为算力平台之外的一套“保护系统”:网络边界由防火墙负责,身份权限由统一认证系统负责,容器安全由安全团队负责,数据访问则交给数据库或存储系统管理。云原生工作负……
 李明哲-热点捕手2026-09-21 18:00阅读 451
关注网络安全、云安全、数据安全与等保合规,追踪安全事件、技术趋势与防御方案。
过去,企业常把安全能力作为算力平台之外的一套“保护系统”:网络边界由防火墙负责,身份权限由统一认证系统负责,容器安全由安全团队负责,数据访问则交给数据库或存储系统管理。云原生工作负……
李明哲-热点捕手2026-09-21 18:00阅读 451
【软盟资讯·新闻导读】云原生安全正在从“保护工作负载”转向“保护工作负载与算力流转过程”。容器镜像、运行时、服务间通信和算力调度不再是彼此独立的安全环节。对企业而言,2026年的关……
李明哲-热点捕手2026-09-21 14:51阅读 392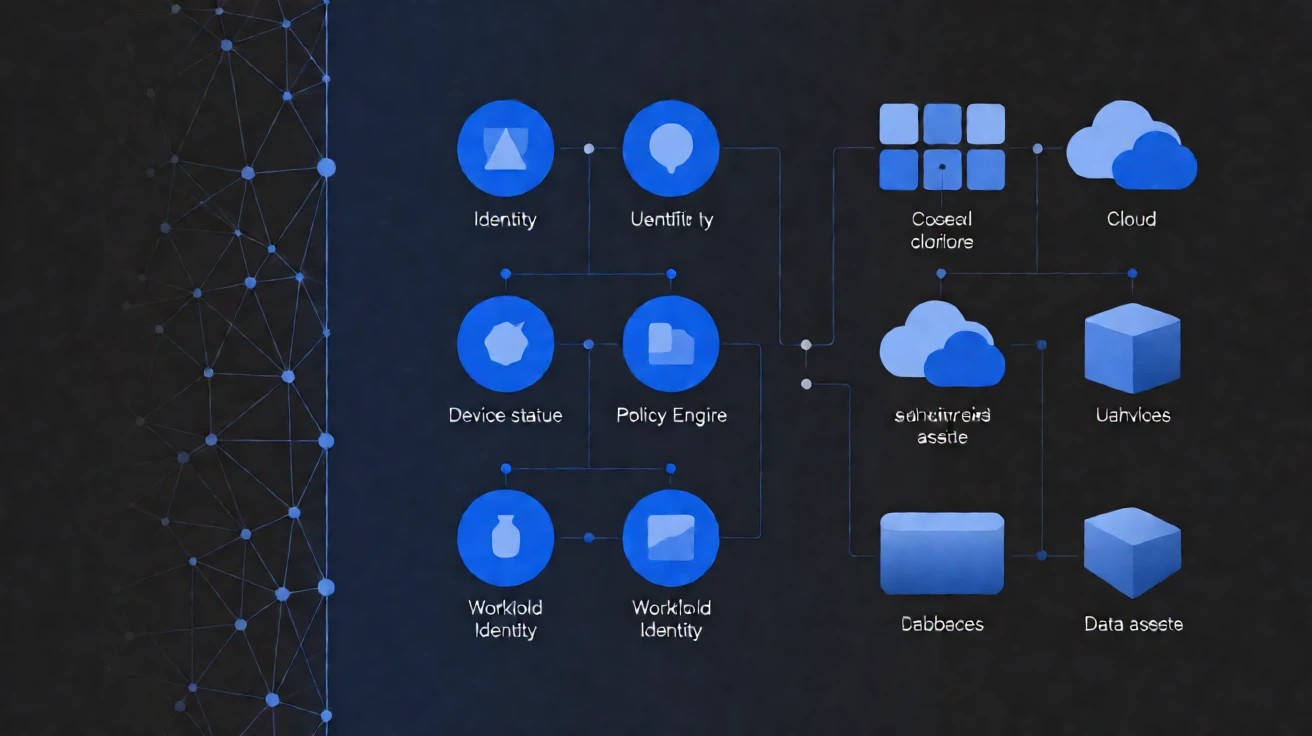
过去,企业安全架构往往围绕“网络边界”展开:数据中心、办公网和互联网之间设置防火墙、网闸或访问控制设备,内部系统默认拥有更高信任级别。进入多云、云原生和智能化工作负载阶段后,应用、……
张晓峰-前沿探员2026-09-20 21:30阅读 262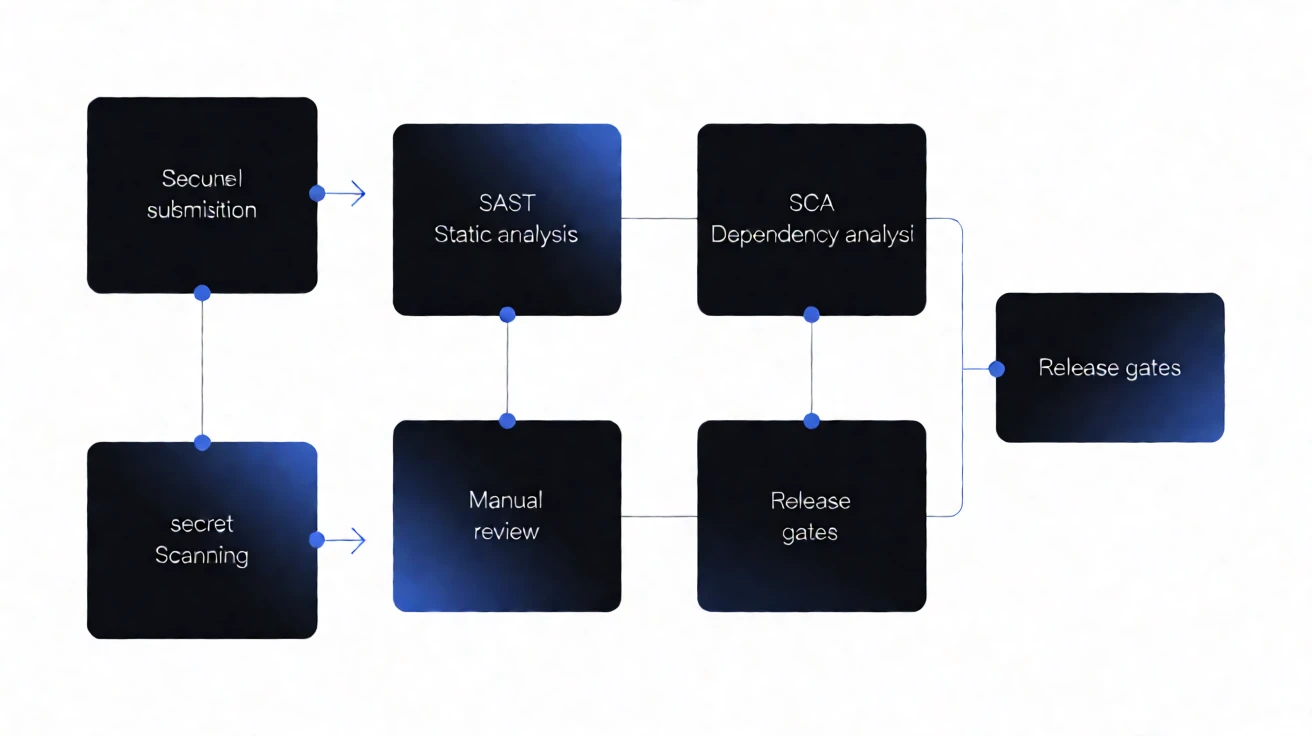
【软盟资讯·新闻导读】AI生成代码正在从开发者个人工具进入企业CI/CD流水线,安全治理的难点也随之变化:扫描工具能否理解业务上下文,误报如何处置,依赖和许可证如何留痕,敏感信息如……
王思涵-智讯整理官2026-09-20 19:00阅读 536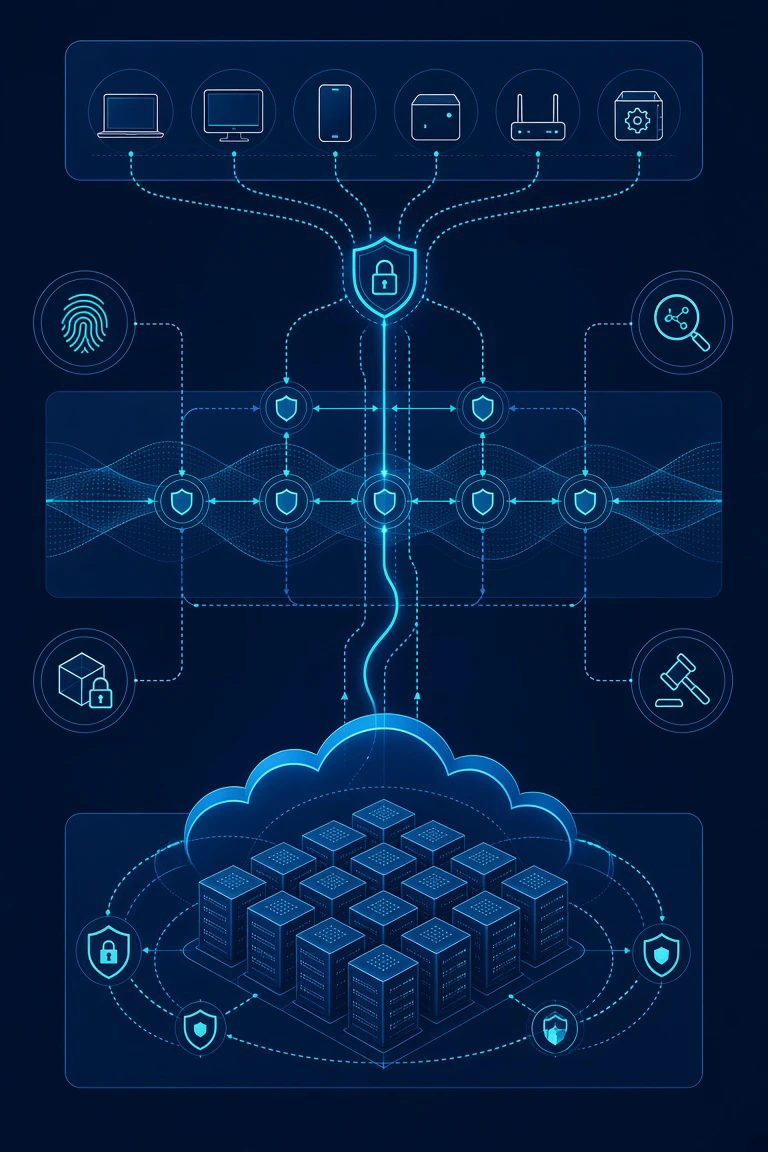
【软盟资讯·新闻导读】算力基础设施正在从后台资源变成企业数字业务的核心生产系统。华为于2025年9月发布的《算力基础设施安全技术白皮书——端管云协同》指出,算力被降速或污染、训练模……
李明哲-热点捕手2026-09-20 17:22阅读 356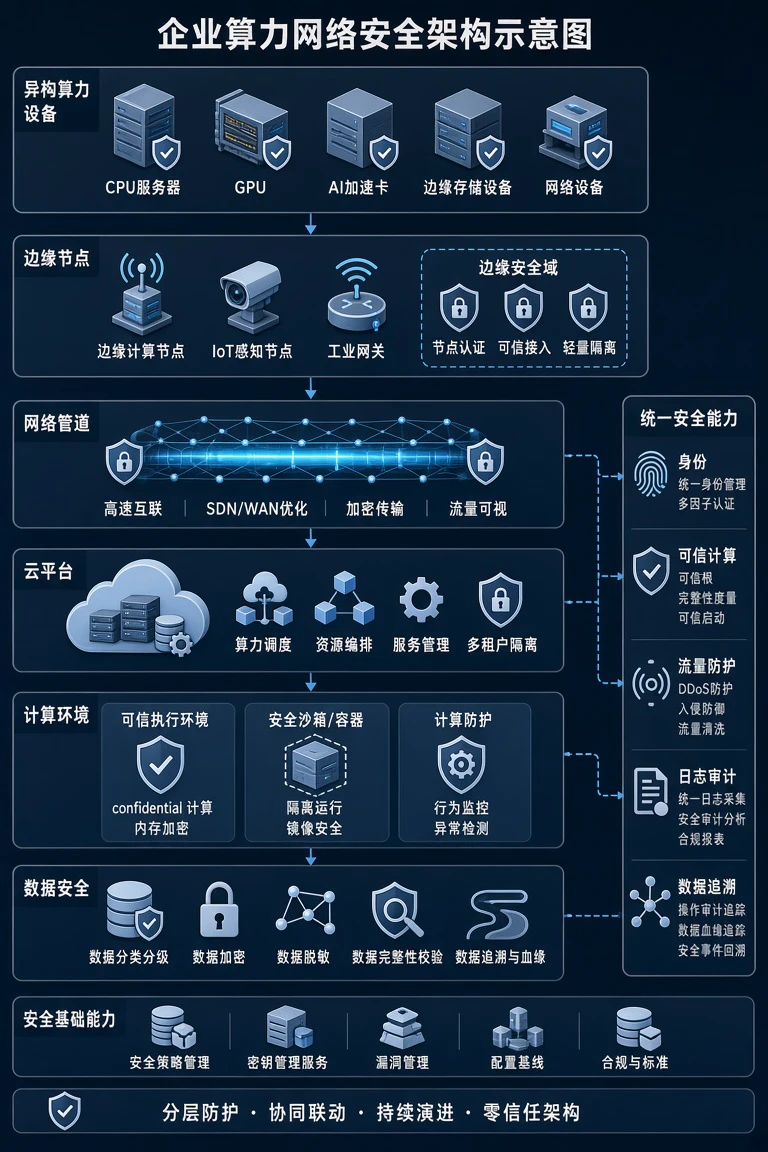
算力网络安全的边界,正在从“设备是否被入侵”扩展到“算力是否可信、调度是否可控、数据是否可追溯”。对于企业技术负责人而言,真正需要建设的不是一套更大的防火墙,而是覆盖算力终端、网络……
张晓峰-前沿探员2026-09-20 12:36阅读 328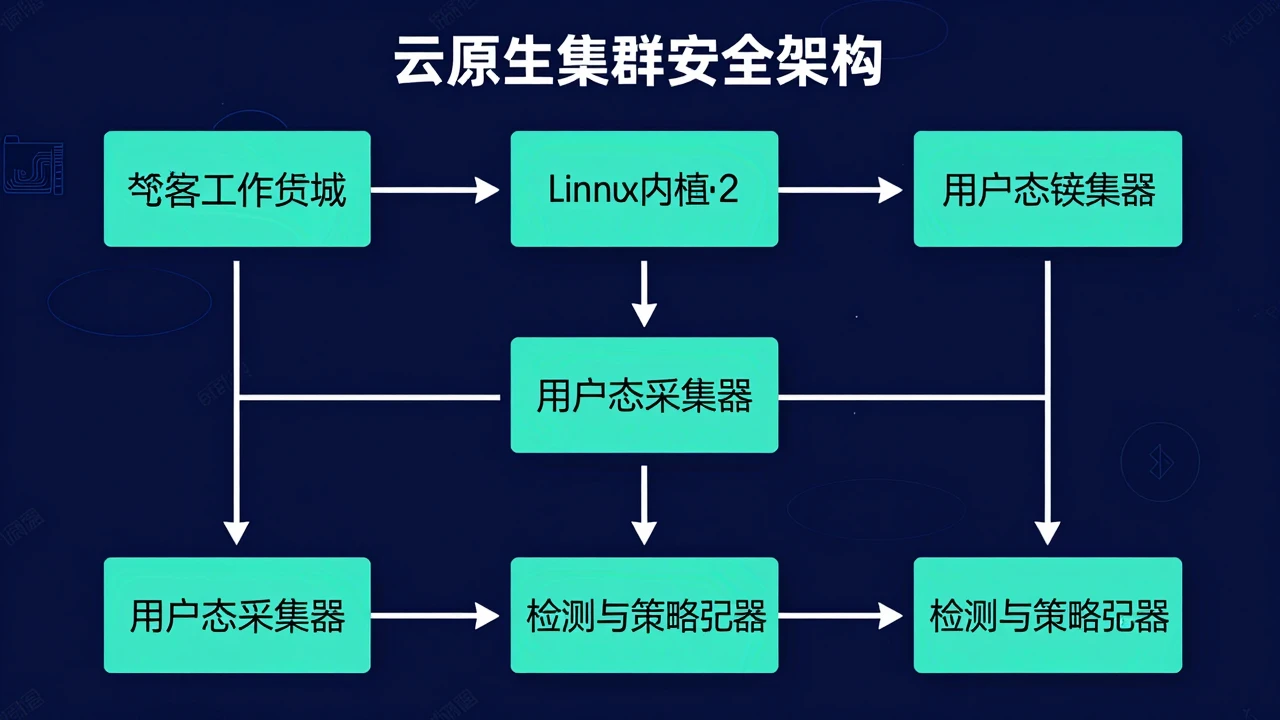
eBPF进入云原生安全体系后,企业获得了一种更接近内核、又不必频繁修改内核代码的观测与控制方式。它可以在网络、系统调用、进程生命周期等关键位置采集运行数据,并将结果交给用户态采集器……
李明哲-热点捕手2026-09-19 11:48阅读 213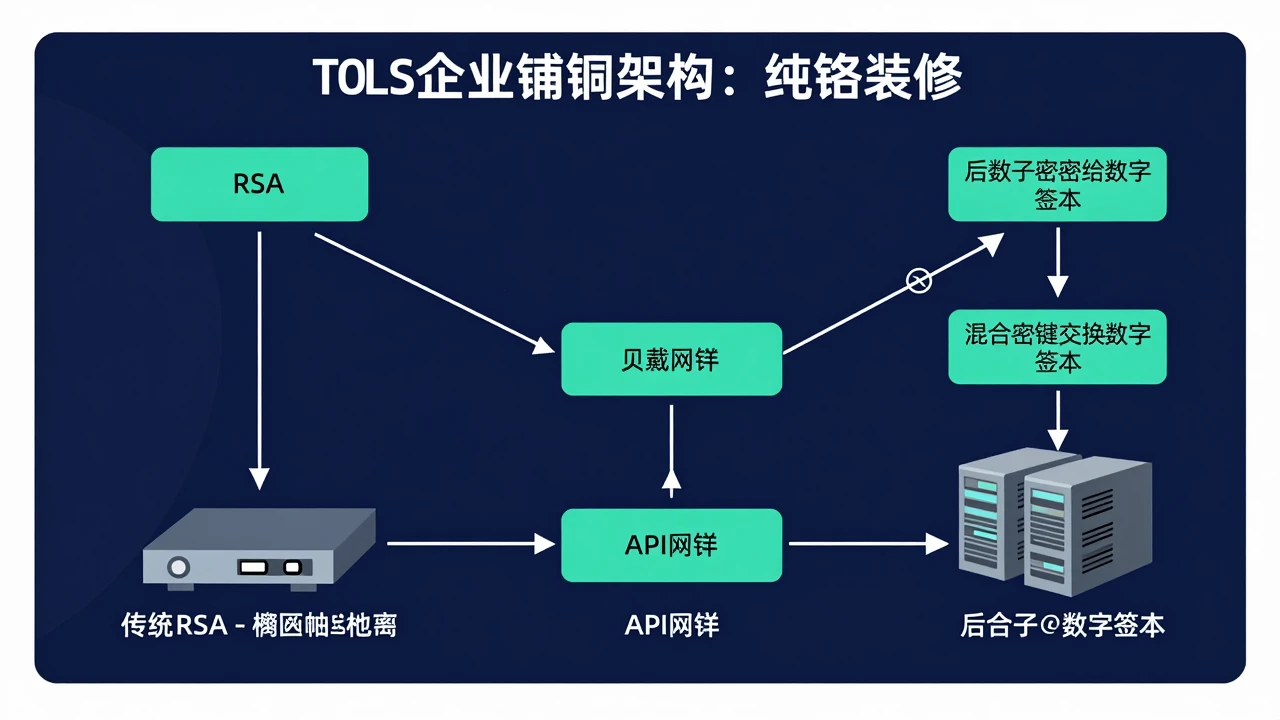
企业的后量子密码(PQC)迁移,已经不只是“把算法替换成更安全的版本”。对TLS体系而言,真正需要验证的是:新算法会不会拉长握手时间、放大证书链、增加CPU与带宽压力,以及是否能穿……
李明哲-热点捕手2026-09-16 18:57阅读 464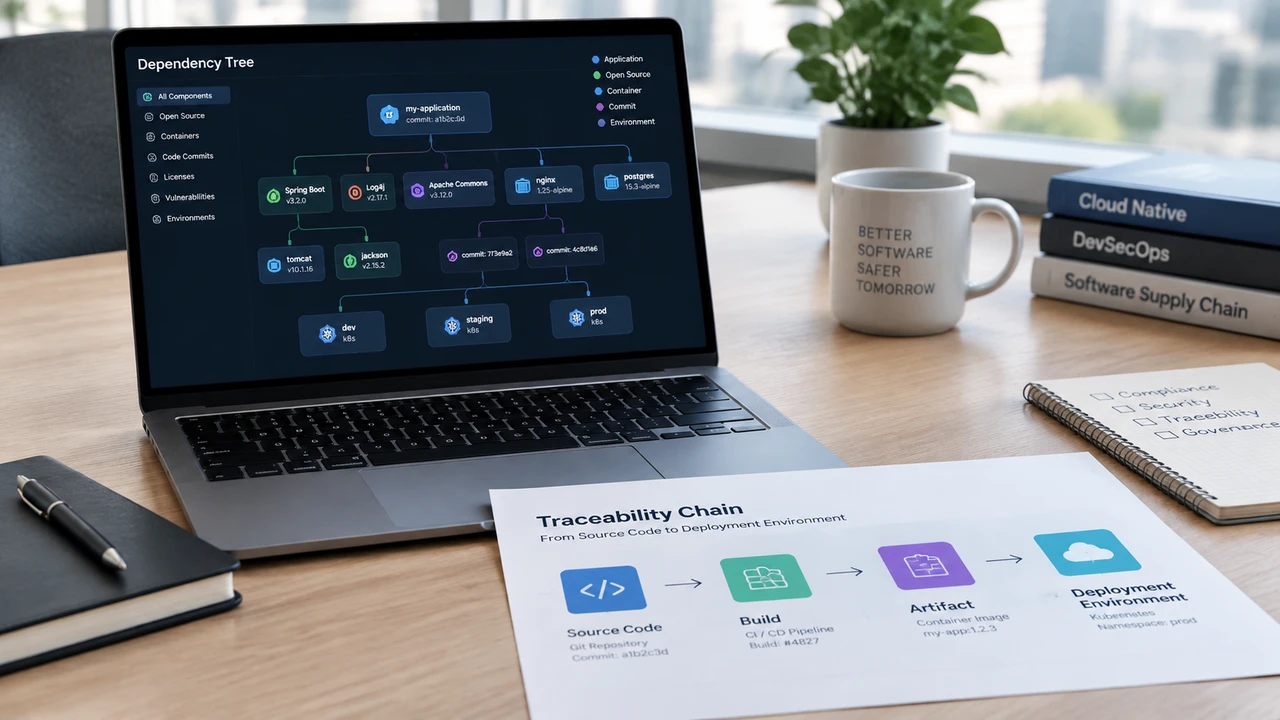
【软盟资讯·新闻导读】软件供应链安全正在从“上线前做一次检查”,转向覆盖依赖引入、代码提交、构建、发布和运行维护的持续治理。企业使用的开源组件、第三方工具、基础镜像和构建服务,都会……
李明哲-热点捕手2026-09-15 15:48阅读 203
【软盟资讯·新闻导读】在云服务、远程办公、移动终端和多方协作并存的环境下,企业内部网络已经很难被视为天然可信区域。零信任架构的重点,也因此从“把人挡在网络之外”转向“每一次访问都基……
张晓峰-前沿探员2026-09-14 21:26阅读 195