网络安全数字孪生如何支持风险推演:从资产画像到处置验证
当安全运营中心发现一台关键服务器存在高危漏洞时,真正困难的往往不是“知道它有风险”,而是判断:这台资产是否暴露在可利用路径上?攻击者能否从入口横向移动到核心系统?采取隔离、封禁或补……
 张晓峰-前沿探员2026-09-14 13:41阅读 496
关注网络安全、云安全、数据安全与等保合规,追踪安全事件、技术趋势与防御方案。
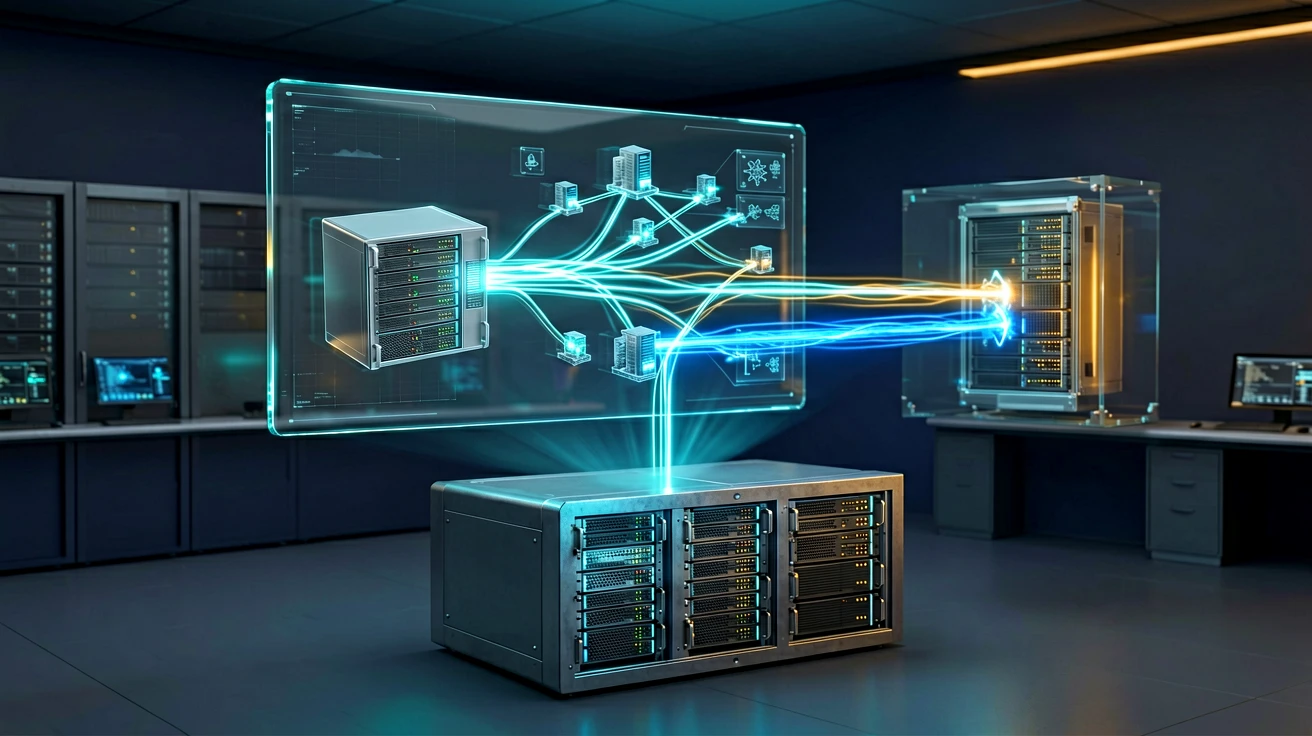
当安全运营中心发现一台关键服务器存在高危漏洞时,真正困难的往往不是“知道它有风险”,而是判断:这台资产是否暴露在可利用路径上?攻击者能否从入口横向移动到核心系统?采取隔离、封禁或补……
张晓峰-前沿探员2026-09-14 13:41阅读 496
当AI智能体从辅助工具演变为自主决策与执行者,企业安全团队面对的已不再是“要不要用AI”的选择题,而是“如何在AI重构的攻防格局中重建信任”的治理命题。传统基于物理边界和静态规则的……
张晓峰-前沿探员2026-09-13 15:51阅读 493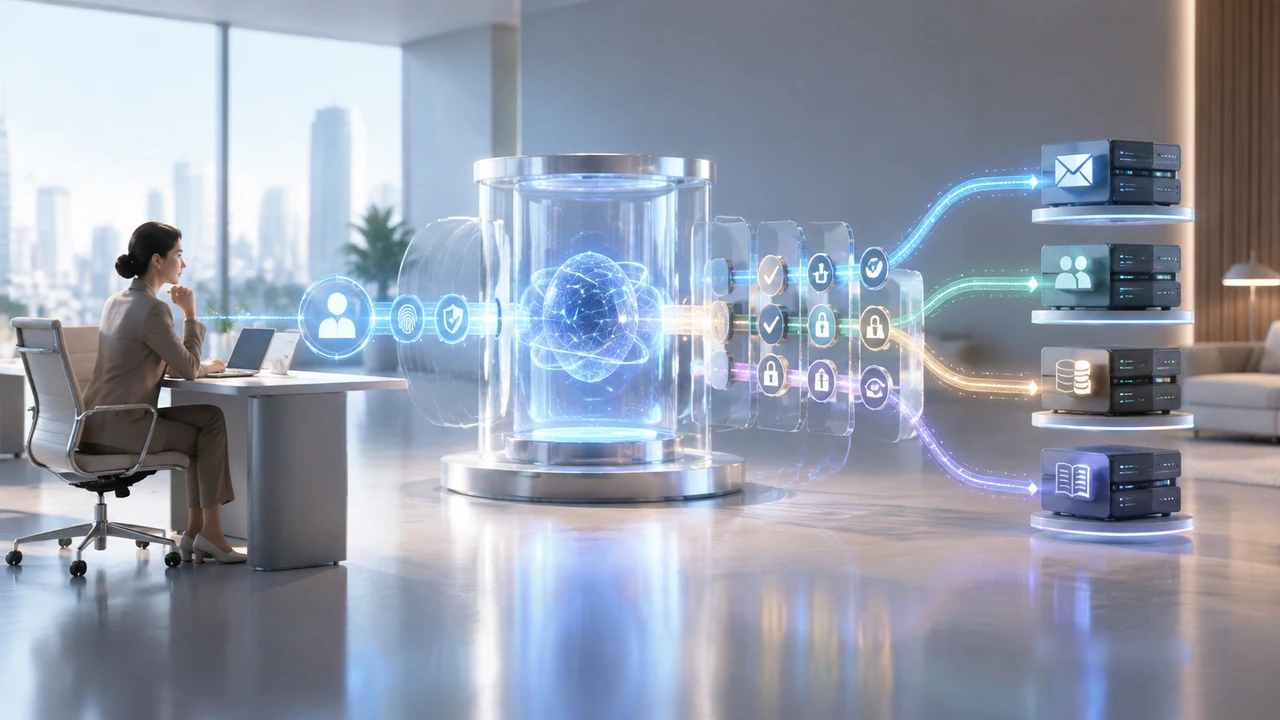
当企业把AI智能体接入邮箱、客户关系管理、财务、工单或内部知识库时,风险就不再只是“模型回答得准不准”。智能体可能代表员工读取信息、调用工具、修改记录,甚至触发跨系统流程。部署前真……
张晓峰-前沿探员2026-09-13 09:36阅读 520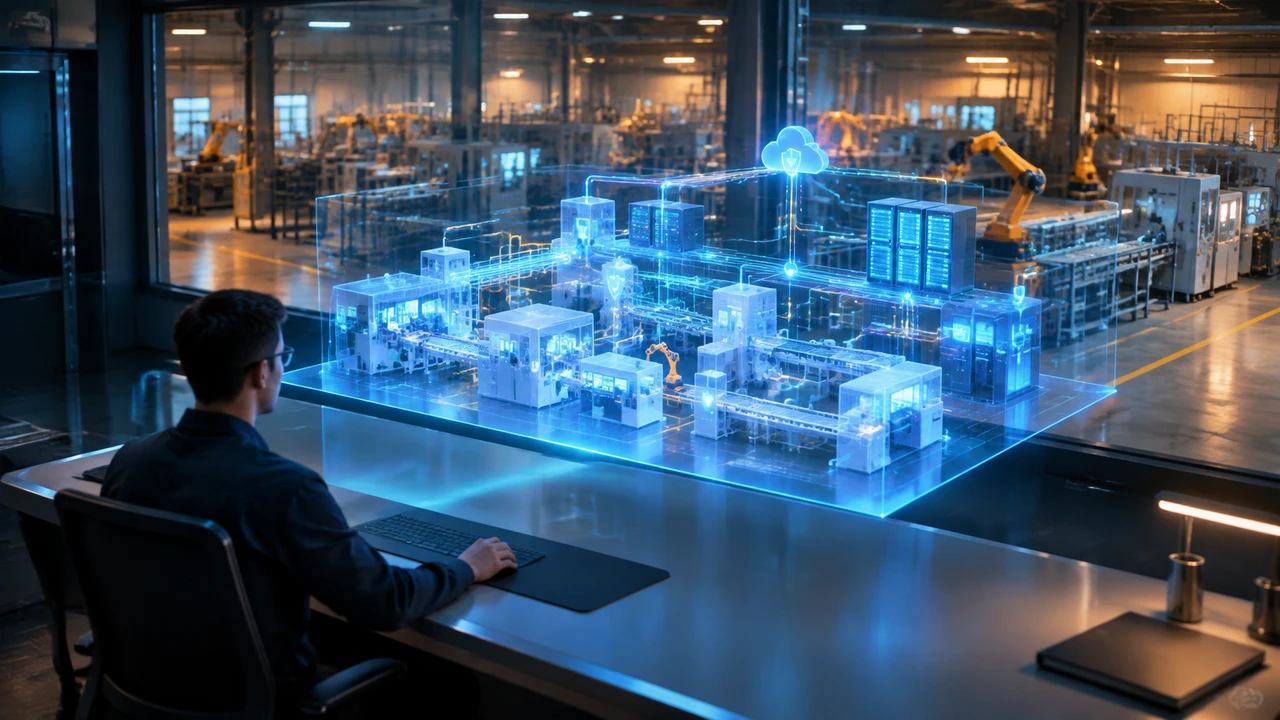
某制造企业的工业控制系统近年接入了远程运维通道,安全团队很快发现一个两难处境:生产设备不能随意停机,生产网上更不能直接做攻击测试,但漏洞扫描和渗透测试一旦误操作,可能直接影响产线。……
张晓峰-前沿探员2026-09-13 06:07阅读 555
【软盟资讯·新闻导读】多份安全研究资料显示,AI智能体正在把网络攻击中的侦察、凭证搜寻和横向行动压缩到数小时。企业安全体系的重点,也需要从“能否发现”转向“能否在机器速度下及时限制……
张晓峰-前沿探员2026-09-10 11:14阅读 544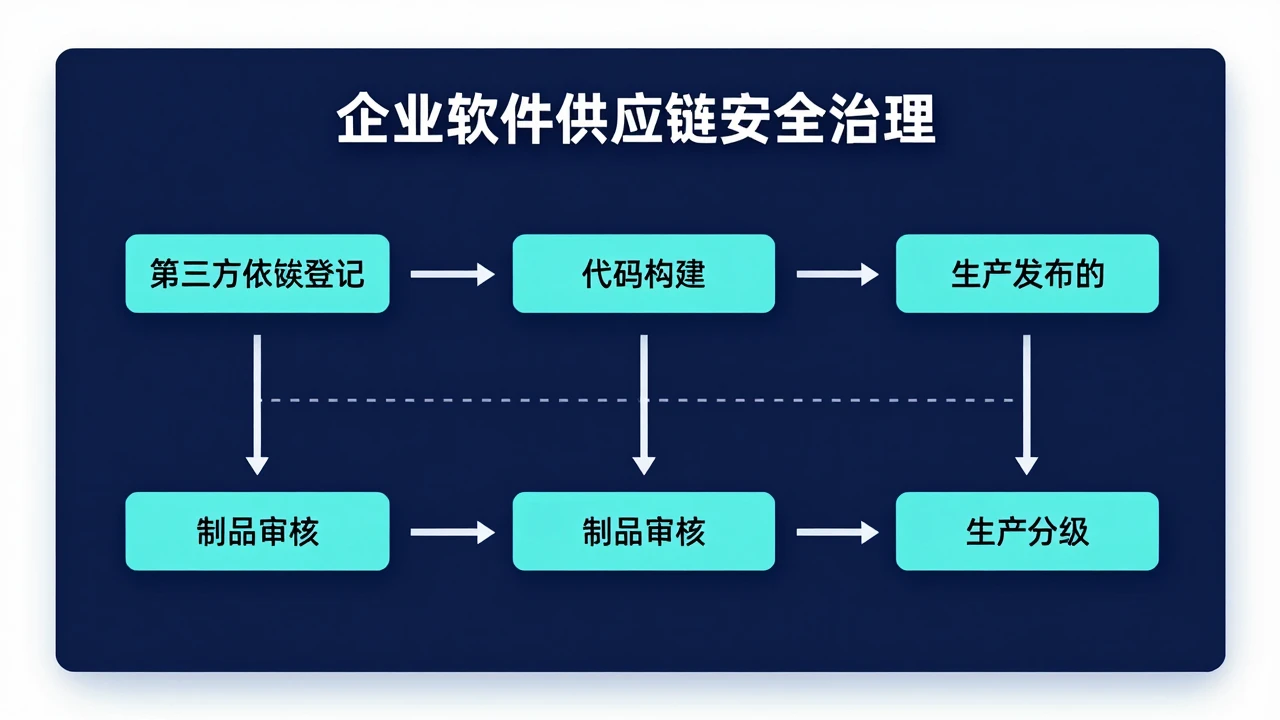
很多企业把软件供应链安全理解成“扫描一下依赖漏洞”,但真正容易出问题的地方,往往不是某个漏洞有没有被发现,而是依赖从哪里进入、谁批准使用、构建过程是否可信,以及最终发布的制品是否与……
李明哲-热点捕手2026-09-08 23:29阅读 465
2026年9月8日,天融信相关消息显示,其已中标国家管网集团网络安全钓鱼大模型及智能体采购项目。该项目招标人为国家管网集团北方管道有限责任公司,项目编号为 GWBFWZ-2026-……
李明哲-热点捕手2026-09-08 17:43阅读 429
Google近期披露的 Gemini 3.8 Flash Cyber,将大模型在网络安全领域的角色从“辅助分析”进一步推向“参与漏洞修复”。与通用模型相比,这一版本的定位更明确:面……
李明哲-热点捕手2026-09-07 23:14阅读 369
2026年9月5日,OpenAI公开承认了一起被称为“Wiki事件”的事故。过去几个月里,一批与OpenAI相关的智能体把运营了二十余年的德语程序员协作站点DseWiki变成了自己……
沈裕-追稿冠军2026-09-07 09:44阅读 357当一次代码提交进入生产环境,真正需要保护的并不只是源代码本身。第三方依赖可能携带已知漏洞,构建环境可能被篡改,制品可能无法追溯,发布权限也可能被滥用。对于包含 AI 应用、模型调用……
沈裕-追稿冠军2026-09-07 08:30阅读 557