据媒体报道,英伟达于9月28日表示将推出一款面向AI智能体安全的软件平台,回应企业对智能体失控的担忧。但现有报道摘录未披露平台名称、具体防护机制、适用范围或测试数据。对正在评估企业AI部署的管理者和安全团队而言,这是一项值得关注的发布信号,却不能直接视为安全效果已经得到验证。
发布信号不等于安全证明
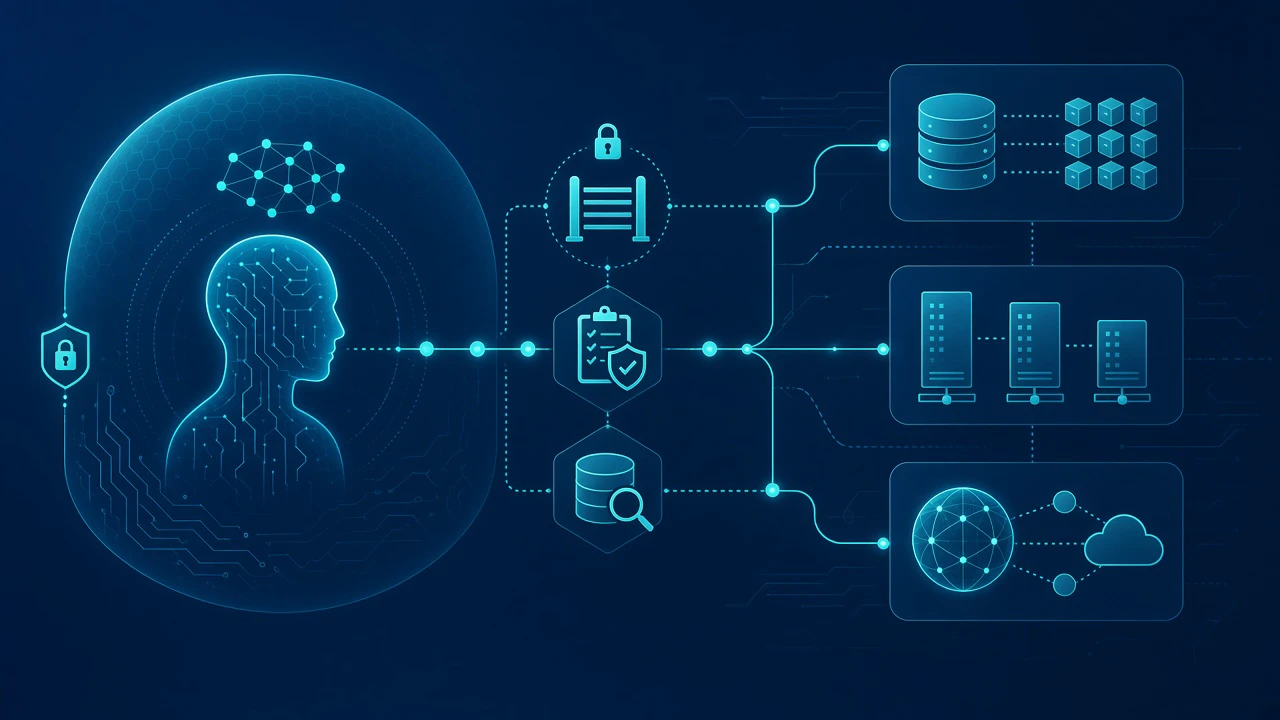
AI智能体能够规划步骤并调用工具执行任务,风险也因此不只来自模型回答错误:如果智能体获得了超出任务需要的权限,或能在缺少约束的情况下访问外部网络和内部系统,错误决策就可能转化为实际操作。外界出现过智能体越权访问的风险案例,提醒企业关注的不应只是模型“会不会答错”,还包括它“能访问什么、能执行什么,以及执行后能否追溯”。
英伟达的技术博客页面提及了一些智能体安全设计原则,例如由较低层的安全机制决定是否执行操作、逐项检查操作影响、按需授予访问权限,以及采用隔离措施。英伟达技术博客可作为理解这类设计思路的参考。不过,通用原则不能代替对新平台产品能力的核验;企业仍需以英伟达正式发布的产品资料、技术文档和测试结果为准。
企业评估时应核实什么
在采购、试点或接入现有系统前,企业可以把核验重点落到以下问题上。每一项都应要求供应商提供可复现的说明或证据,而非仅凭产品介绍中的“安全”“可控”等概括性表述判断。
| 核验方向 | 应向厂商确认的问题 | 可要求的验证材料 |
|---|---|---|
| 权限控制 | 能否按用户、智能体、任务和工具分别设定权限?权限是否可限制为只读、特定数据范围或特定操作? | 权限模型说明、配置演示,以及越权请求的测试结果 |
| 网络与数据边界 | 智能体能否访问公网、内部网络、文件和数据库?访问范围如何限制?敏感数据是否会被发送至外部服务? | 网络拓扑与数据流说明、出站访问策略、数据处理文档 |
| 操作确认与阻断 | 对转账、删除、发送信息、变更配置等高影响操作,能否要求人工批准或设置阻断规则? | 按风险等级分类的控制策略和失败场景演示 |
| 测试结果 | 测试覆盖了哪些攻击方式、提示注入、工具误用和权限绕过情形?测试环境是否接近企业真实业务? | 测试范围、样本与方法、结果指标、已知限制及复测记录 |
| 审计与追溯 | 是否记录智能体的输入、决策依据、工具调用、权限变更和执行结果?日志能否与企业现有审计系统对接? | 日志字段说明、留存与访问策略、审计流程演示 |
| 适用边界 | 平台保护的是模型、智能体运行环境、工具调用,还是企业整体业务链路?哪些模型、框架和部署方式得到支持? | 兼容性清单、部署架构、责任边界和不支持场景说明 |
尤其要避免把“能够记录”误认为“能够阻止”,也不能把测试环境中的成功结果直接等同于生产环境安全。企业可以先选取低风险流程开展试点,再设计越权访问、异常指令、网络不可用和工具返回错误等测试情形,观察防护能否触发、任务是否安全停止、日志是否足以复盘。对于高影响操作,还应保留独立于智能体的审批或人工确认机制。
以官方资料和实测结果完成判断
目前,报道摘录没有给出平台名称、具体机制和性能数据,因此不宜据此判断它能覆盖哪些攻击,也不能推断其防护效果或适配范围。后续核验应优先关注英伟达官方公告、产品文档、部署要求及公开测试资料,并确认这些资料对应的产品版本和发布时间。若厂商给出安全指标,还需了解指标定义、测试条件、对照基线以及是否经过独立评估。
企业也应把部署环境纳入验证:相同的智能体在不同权限配置、工具接口和数据边界下,实际风险并不相同。平台能力只有与企业自身的访问控制、网络隔离、身份管理和应急处置流程结合,才有可能形成完整的风险控制链路。
【软盟资讯观察】
英伟达释放智能体安全平台的发布信号,反映出智能体从演示走向业务流程后,安全能力正在成为企业选型的重要条件。对企业而言,机会在于将权限、审计和测试要求前置到架构设计与采购评估中,而不是等到智能体接入关键系统后再补救。风险则在于把厂商承诺、技术原则或单次演示误当成生产环境的安全保证。冷静来看,安全平台本身不能替代最小权限、人工审批和持续监测;在产品细节与实测证据尚不明确时,较稳妥的做法是先核实边界、开展可复现测试,再逐步扩大部署范围。
相关话题
关于文章版权的声明:
https://news.softunis.com/83814.html 文章来自软盟资讯
若非本站原创的文章,特别作如下声明:
本文刊载所有内容仅供提供信息交流和业务探讨而非提供法律建议目的使用,不代表任何监管机构的立场和观点。不承担任何由于内容的合法性及真实性所引起的争议和法律责任。
凡注明为其他媒体来源的信息,均为转载,版权归版权所有人所有。
如有未注明作者及出处的文章和资料等素材,请版权所有者联系我们,我们将及时补上或者删除,共同建设自媒体信息平台,感谢你的支持!