


很多制造企业在推进设备联网时都会遇到同一个尴尬:产线上的传感器、PLC 和仪表明明一直在运转,可一旦要把这些数据汇聚到 MES、ERP 或工业互联网平台做分析,才发现数据被锁在各自的封闭网络里,格式不一、时标不齐、权限混乱。全网络化的工业测控系统改造,本质上就是要解决"设备在联网、数据却没打通"的落差。它不是简单地给老设备接根网线,而是围绕数据接入、设备描述、传输确定性和权限管理这几条主线,重新梳理测控系统的工程边界。本文面向正在评估这类改造的数字化负责人和自动化工程师,帮助判断网络化改造是否契合自身生产环境,但不替代具体的工程设计与安全评估。
从"分网运行"到"一体协同":现状问题在哪
早期自动化产线的网络更多是设备互联的通信通道,各条总线、各套 DCS 彼此封闭,这种"分网运行"的模式在单机、单工序时代够用。但随着高端装备制造和大规模复杂系统测试的需求持续上升,工业网络的角色已经从通信管道变成了支撑确定性控制、实时数据交换和复杂任务协同的基础设施。这正是数字孪生、信息物理系统(CPS)等现代系统形态对测控网络提出的新要求。
落到具体企业,现状问题通常集中在四个方面:一是数据接入散乱,不同年代、不同控制器的设备用着 Modbus TCP、Ethernet/IP、PROFINET、OPC UA、MQTT 等各不相同的协议;二是设备缺乏统一的信息模型描述,同一个"温度"在不同系统里字段名、单位、含义都对不上;三是传输缺乏确定性保障,关键控制回路和海量采集数据挤在同一网络里相互争抢带宽;四是权限管理粗放,联网之后原本物理隔离的控制层直接暴露在管理网络面前。这些问题不解决,智能制造和工业互联网的上层应用就缺乏可靠的数据地基。
架构变化:数据原生与管控分离是前提
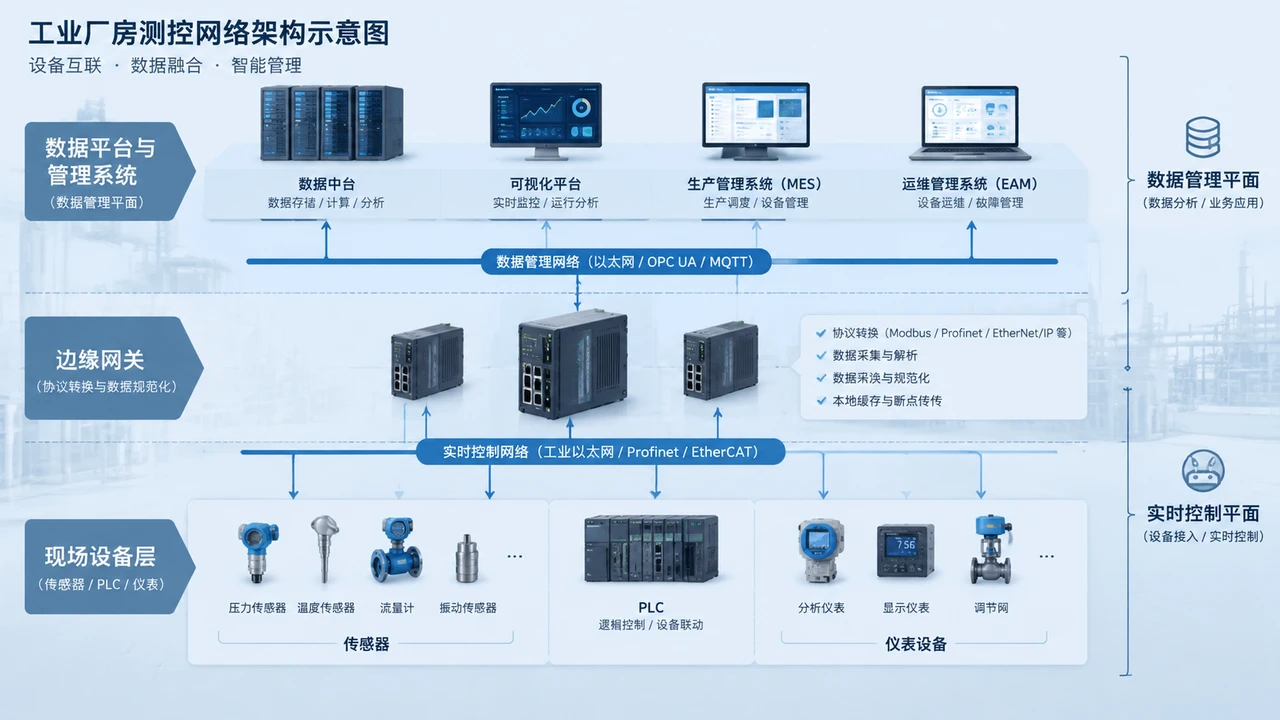
网络化改造带来的第一个架构性变化,是从"先控制、再想办法采集数据"转向"数据原生"。也就是说,设备和网络在设计阶段就把数据的产生、标识、时标和流转当作一等公民,而不是事后在 PLC 上开个寄存器硬抠。对老设备而言,这意味着要通过边缘网关、协议转换或直接读取等方式,把数据在尽量靠近源头的地方规范化。
第二个变化是管控分离。传统测控把实时控制和数据管理耦合在一套网络里,一旦上层分析任务占用带宽,就可能干扰控制回路的实时性。管控分离的思路是在网络和系统层面区隔"控制平面"与"数据/管理平面",让确定性控制流量和尽力而为的采集流量各走各的逻辑通道,互不拖累。对于不同企业,这种分离既可以靠物理网络划分,也可以借助时间敏感网络(TSN)等技术在同一物理链路上实现逻辑隔离,具体选型取决于产线规模和改造预算。
关键技术:信息模型、时钟同步与确定性传输
统一信息模型与设备描述
数据接入打通之后,真正决定上层应用能否复用的是设备描述。如果每接入一台新设备都要人工对接字段,改造成本会随设备数量线性膨胀。以 OPC UA 为代表的技术提供了统一的信息模型能力,可以用标准化的方式描述设备、变量、单位和语义,让"同一个量在不同系统里是一回事"成为可能。对离散制造中机型繁杂、新旧混用的车间来说,信息模型的收益往往比流程工业更明显,因为它直接降低了设备接入的边际成本。
时钟同步与确定性传输
确定性是工业测控区别于普通 IT 网络的核心。沿着现场总线、工业以太网到 TSN 的演进路径,工业网络不断强化确定性传输能力,而确定性离不开高精度时钟同步——只有各节点共享统一时间基准,才能保证数据采集的时标对齐和控制指令的按时送达。TSN 等技术把确定性与同步能力深度整合,让关键控制流量在共享网络上也能获得有保障的时延和抖动边界。需要提醒的是,TSN 并非万能,单一技术栈已不足以支撑复杂场景下的协同任务,企业更应把它看作工具箱里的一项选择,而非改造目标本身。
角色授权与安全边界
设备一旦联网,安全就从"物理隔离"变成了必须主动设计的工程问题。参照 GB/T 40813-2021 等工业控制系统信息安全标准给出的实施路径,较为稳妥的做法是:先做资产梳理(摸清有哪些设备、哪些数据),再划分安全域,然后在协议层部署访问控制,最后建立集中管控平台。该标准还针对电力、轨道交通等行业给出了典型边界防护方案,例如电力行业用专用横向隔离装置加纵向加密认证网关,实现生产控制区与管理信息区之间的物理级隔离。在数据全生命周期上,采集阶段要明确数据用途和采集范围,传输阶段较高防护等级要求使用 IPSec/SSL 加密,存储阶段对敏感数据加密并做异地容灾。角色授权则要落到最小权限原则,区分操作、运维、分析等不同角色,避免联网后权限一刀切地放开。
实施步骤:按阶段推进,别一步到位
网络化改造很难一次性完成,务实的做法是分阶段推进,每个阶段都设定可验证的目标。下面的框架可作为参考,具体节奏需结合企业自身基础调整。
| 阶段 | 核心任务 | 适用说明 |
|---|---|---|
| 第一阶段 资产与现状盘点 | 梳理设备、协议、数据点和现有网络拓扑 | 所有企业的起点,基础越薄弱越要做扎实 |
| 第二阶段 数据接入与规范化 | 部署边缘网关,统一协议转换与信息模型 | 离散制造机型杂、收益明显;流程工业点位稳定、改造相对集中 |
| 第三阶段 网络分区与管控分离 | 划分安全域,区隔控制平面与数据平面 | 关键控制回路多的企业优先,预算有限可先逻辑隔离 |
| 第四阶段 确定性与同步能力建设 | 按需引入 TSN、时钟同步机制 | 仅在确有确定性需求的场景投入,避免过度设计 |
| 第五阶段 安全加固与权限体系 | 部署访问控制、加密传输、集中管控 | 对标相关信息安全标准,分等级实施 |
| 第六阶段 运营评估与迭代 | 建立指标,复盘数据可用性与系统稳定性 | 持续运营,而非一次性验收 |
需要强调的是,流程工业(如化工、冶金)通常点位相对稳定、连续性要求高,改造要特别注意不能中断生产,往往需要借助停车检修窗口;离散制造(如机加工、装配)设备更替频繁、机型多样,改造重点在于用统一信息模型降低接入成本。基础薄弱的企业建议把前两个阶段做扎实再谈确定性和高级安全能力,基础较好的企业则可以在分区和安全加固上投入更多。
风险边界:哪些情况不必急于全网络化
网络化改造不是对所有企业都划算,判断是否适合自身生产环境时,有几条边界值得冷静评估。
其一,如果产线以单机独立运行为主,缺乏跨工序、跨系统的数据协同需求,全网络化带来的收益可能撑不起改造成本。其二,确定性传输和 TSN 等技术有明确的适用场景,为了"赶时髦"在没有实时协同需求的产线上硬上,容易变成过度投资。其三,联网会显著扩大攻击面,安全投入必须与数据价值匹配,不能只建网络不建防护;本文提到的标准和路径只是通用参考,真正落地仍需专业的安全评估。其四,组织协同往往是最被低估的风险——数据原生要求 IT 与 OT 团队深度配合,若职责不清、协同不畅,再好的技术方案也难以持续运营。
说到底,工业测控系统的网络化改造是一项系统工程,技术选型只是其中一环,更关键的是企业能否结合自身的生产形态、数据价值和组织能力,找到投入与回报的平衡点。
【软盟资讯观察】
从趋势判断看,工业网络从"通信管道"升级为"基础设施"是确定方向,数据原生、管控分离、统一信息模型和确定性传输这几条主线,正在把分散的设备联网逐步整合成可协同的工业互联网底座。TSN、OPC UA 等技术的成熟,让确定性与数据规范化从理念走向可工程化落地,这对智能制造的上层应用是真正的地基性利好。
从机会与风险看,离散制造企业借助统一信息模型降低设备接入边际成本的空间最大,但全网络化也意味着攻击面扩大,数据安全投入必须与数据价值同步,否则联网反而成了新的隐患。企业更应警惕的是把单一技术栈当成万能解——复杂场景从来不是靠一项技术兜底的。
冷思考一句:网络化改造真正的难点往往不在技术,而在 IT 与 OT 的组织协同和分阶段的耐心。能把资产盘点和数据规范化这些"不性感"的基础工作做扎实的企业,才可能让后续的智能化投入真正产生复利,而不是停留在一堆孤立的联网设备上。