-
AI智能体发布中的“支持工具”不等于能完成任务:企业如何核验工具调用闭环
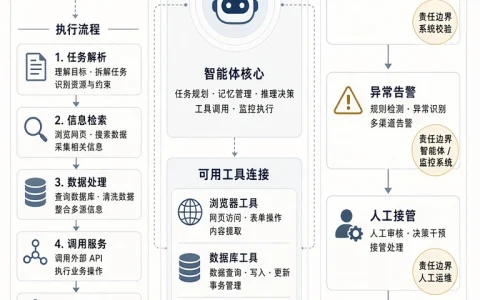
AI智能体接入浏览器、数据库和API,并不等于能稳定完成企业任务:权限不足、参数错误、状态丢失或接口异常,都可能让“成功调用”止步于结果交付。企业应围绕理解、规划、调用、校验、交付和接管六环节核验证据,以真实流程测试权限边界、异常处理、日志追溯和人工接管,把采购标准从工具清单转向可审计的任务闭环,如何判断演示能力真的能转化为业务结果?
-
企业AI应用从演示到生产:管理者如何核查真实落地信号?
企业AI从演示、试点走向生产,不能只看“上线”“合作”或模型效果,更要核查真实用户、使用周期、业务连接、成本收益与责任边界。文章梳理四个落地阶段,聚焦系统是否接入真实数据和工具、使用范围是否可验证、模型结果是否纳入人工审核与责任链,并以五个问题帮助管理者区分宣传线索与可复核证据,判断应用能否真正进入业务闭环并具备规模化价值。
-
【每日AI必读资讯】AI智能体与大模型最新动态精选10条(2026年09月22日)
每日AI资讯(2026年09月22日)今日AI圈,智能体与算力共振成主旋律:Meta智能体Muse登顶免费榜,AMD市值首破万亿美元;DeepSeek官宣以国产芯片训练下一代模型,梁文锋称必须成功;Kimi K3以分成模式登陆亚马逊云;Grok 4.7、小米MiMo-V2.6接连发布,开源格局再洗牌;OpenAI呼吁制定全球AI标准。具身智能灵巧手与智驾L4牌照提速,行业在资本狂欢与安全反思中前行。
-
AI智能体从“会回答”到“能执行”:企业验收为何必须加入权限、回滚与审计
当AI智能体从问答走进审批、采购和客服,回答准确率已不足以证明系统安全:一次误调用就可能修改数据、重复下单或越权访问。企业验收应围绕任务边界、身份权限、异常处理、幂等、回滚与审计展开,验证完整任务链能否暂停、恢复并追责。面对无法撤回的外部操作,如何在“准备—预览—确认—提交”之间设好控制闸门?
-
AI智能体开始连接企业系统:管理者如何判断一次接入是真落地还是概念演示
AI智能体接入办公、客服、销售系统后,能完成一次演示并不等于真正落地。管理者需要核验任务完成率、人工介入原因、权限与数据边界、日志审计及持续成本,并区分公开演示、限定试点和规模化应用。面对“效率提升”的说法,企业该如何判断它是否形成了可复核、可追踪、可交接的业务闭环?
-
AI新闻里的端侧模型发布如何判断是否值得跟进:企业先核验隐私、延迟、成本与合规
端侧模型频繁出现在人工智能新闻中,但“能离线运行”并不等于适合生产:隐私可能并非全链路本地,延迟也不只看单次推理速度,硬件、运维、失败与合规成本同样不能忽略。文章从任务、硬件和端云分工切入,梳理企业核验隐私、延迟、成本与合规的方法,并说明何时应先做低风险、可回退试点;面对一项新发布,企业凭什么决定值得跟进?
-
杭州第五届数贸会将设Token专区:企业如何判断大模型展示是产品机会还是概念演示?
第五届全球数字贸易博览会将于9月23日至27日首次设置Token专区,200多个AI大模型亮相,但热闹演示并不等于可采购方案。文章从场景适配、Token计费、系统接入、数据治理与责任边界出发,教企业区分技术展示、可试用产品和完整方案,并用小范围验证把展会线索变成可落地决策:面对一个“全场景”模型,究竟该如何判断它能否真正进入业务?
-
AI大模型与智能体消息频发:企业如何在一天内筛出值得跟进的有效信号?
面对大模型发布、智能体上线和合作消息,企业最怕把传播热度误当成采购价值。文章提供一套可在一天内执行的筛选路径:先核验来源与事件状态,再用真实小样本验证任务完成率、准确性和稳定性,同时算清完整使用成本,最后检查数据、权限、责任与可停止机制。如何从热闹消息中找出真正值得投入的信号?
-
AI智能体产品更新频繁:企业从试点走向规模化,最该核验哪三个交付信号?
AI智能体更新越快,企业越不能把发布会上的功能清单当成规模化条件:演示成功不等于真实业务可交付。文章聚焦任务完成率、工具调用稳定性、权限与审计机制三大信号,强调核验真实结果、异常处理、权限边界和操作追溯,并梳理从低风险试点、建立基准线到验证异常场景的推进路径。面对持续迭代的产品,企业如何确认它真的能被交给业务运行?
-
企业AI智能体开始接入更多外部工具:管理者如何判断权限是否越界?
当企业AI智能体从“会回答”走向“能执行”,接入浏览器、数据库、办公系统和第三方API也意味着权限、数据与责任风险被放大。文章拆解工具调用链,提醒企业从身份、动作、审批、短期授权和审计追踪入手,建立最小权限与可停止机制:面对能修改资料、发送邮件甚至触发业务流程的智能体,管理者如何判断它没有越界?
-
信通院发布智能体安全评测基准V1.0:覆盖45个攻击场景,企业选型如何对照使用?
智能体能否安全上线,不能只看供应商给出的“通过”或总分。《智能体安全评测基准V1.0》覆盖45个攻击场景,将提示注入、数据泄露、权限越界、工具滥用和治理风险转化为可执行测试。文章进一步拆解供应商审查、场景化复测、上线验收与持续监控四个阶段,企业该如何用它识别真正可控的AI方案?
-
企业引入AI智能体前,如何用“场景—流程—权限—指标”完成落地审查?
很多企业引入AI智能体时,往往先看演示、谈采购,却忽略了它到底解决什么问题、能否嵌入流程、出错由谁负责。若这三件事没有答案,项目极易停留在演示阶段。本文提出将审查前置到采购之前,围绕“场景—流程—权限—指标”四项逐一核对,并给出筛选真实需求、识别伪场景、设计人工接管等具体方法。你的企业,真的准备好启动试点了吗?