供应链安全
-
软件供应链安全怎么落地:从依赖治理到构建产物验证
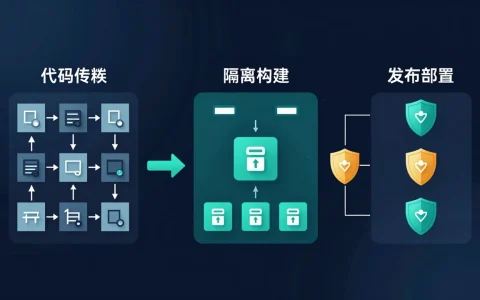
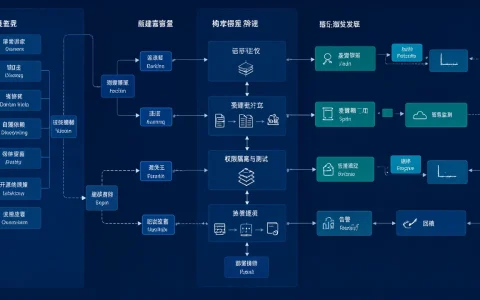
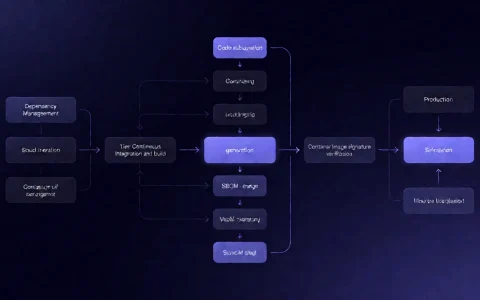
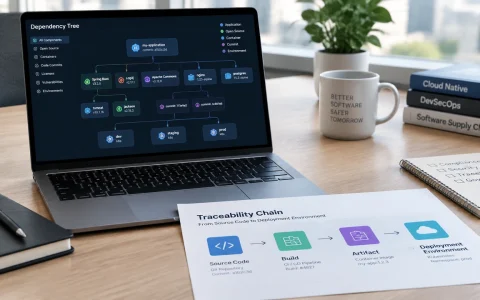
只扫描依赖,可能发现已知漏洞,却无法说明发布包由哪个提交构建、经历了哪些步骤,也难以确认产物是否被替换。文章提出将依赖识别、构建留痕、发布验证与部署拦截连成控制链:先盘点关键链路和依赖清单,再收紧构建权限、关联来源凭证与产物摘要,最后按风险逐步设置门禁,并为误报和例外保留责任人、依据与期限。怎样让这些检查既能拦住不可信产物,又不因告警泛滥而被绕过?
-
AI应用供应链安全如何落地:企业如何评估模型、依赖包与插件的可追溯性?
企业在部署智能客服、知识库等AI应用时,只能检查代码和依赖,却难回答系统由哪些模型、数据、插件组成,问题出现后能否定位,异常时能否回滚,暴露出供应链缺乏可追溯性。文章建议以‘采购‑开发‑发布‑运行‑变更‑退出’为框架,建立模型、数据、插件等资产卡片,实施版本锁定和插件权限隔离,形成交付流程。企业该如何在复杂的AI供应链中实现可追溯的安全交付?
-
云原生安全从“边界防护”走向运行时治理:企业如何评估身份、工作负载与供应链风险?
云原生环境中,容器动态变化、身份跨云跨集群、供应链复杂,使防火墙和网关难以独自回答“谁在访问、运行了什么”。文章对比边界防护与运行时治理,聚焦身份权限、工作负载、服务通信、软件供应链和行为告警,梳理责任划分、持续审计与分阶段建设路径:企业如何在最小权限、风险关联和运营落地之间找到平衡?
-
软件供应链安全进入交付环节:企业如何评估SBOM、签名验证与持续监测?
软件供应链攻击正从攻破单个开发者转向污染整条交付链路,依赖成百上千个开源组件的企业,正在为素未谋面的第三方代码背书。传统边界防护对此已力不从心,安全重心必须前移到交付环节:用SBOM看清交付了什么,用签名验证确认来源可信,用发布门禁让策略可执行,用持续监测守住最后一公里。这场从“信任”走向“验证”的转型,你的企业准备好守住每一道关口了吗?
-
云原生软件供应链安全如何落地:企业应评估SBOM、签名验证与响应成本
云原生交付链条越长,依赖、构建环境和镜像都可能成为风险入口;只购买扫描工具,仍难回答制品来自哪里、包含什么及受影响范围。文章围绕SBOM、签名验证与全链路门禁,比较不同规模团队的落地重点,并强调响应责任、实施成本和例外管理,企业如何在供应链安全与发布效率之间找到可持续方案?
-
云原生安全架构新趋势:容器、服务网格与算力防护要点解析
云原生安全的难点,已不再只是镜像漏洞或容器权限,而是身份、策略、通信、调度与资源回收能否形成闭环。文章从容器供应链与运行时可信、服务网格按身份授权、零信任算力调度三条主线切入,进一步讨论安全与性能、成本、资源利用率的取舍,并给出以资产清单、统一标签和策略联动为核心的落地路径。企业如何避免工具越多、决策反而越分散?
-
四大AI编程代理曝相同安全漏洞:“技能”更新机制遭劫持风险,企业如何防范?
当AI编程代理从代码补全工具变成能读取项目、执行命令、访问仓库和云资源的自动化协作者,“技能”更新也可能成为企业研发供应链的新入口:更新源被替换、依赖投毒、完整性校验缺失或权限过大,都可能诱发代码注入与凭据泄露。面对同时影响软件供应链和模型决策的风险,企业如何用资产清单、签名校验、版本审核、最小权限与运行时监控筑起防线?
-
WebAssembly组件模型走向企业应用:技术负责人如何评估性能、隔离性与落地成本?
WebAssembly组件模型并非容器的简单替代,而是为插件、边缘任务和多租户平台提供一种可嵌入、可组合的代码交付方式。它借助WIT标准化跨语言接口,并以能力授权实现更窄的执行边界,但安全、调试、工具链和生态仍需验证。面对性能与落地成本,技术负责人该如何用冷启动、P95/P99延迟、数据传输、并发密度、内存和异常恢复测试做出取舍?
-
软件供应链安全为何要前移到开发阶段:企业如何建立可追溯的组件体系?
软件供应链风险若等到上线前才检查,往往已牵动代码、测试与交付,补救成本高且难以追溯。文章从依赖、工具、许可证、构建发布和运行状态出发,解析如何以SBOM连接组件、制品与环境,并通过版本锁定、来源验证和分级处置,把安全治理前移到开发流程。企业如何建立真正可追溯、可落地的组件体系?
-
数字经济从“ headline”走向经营结果:企业该建立哪些衡量指标
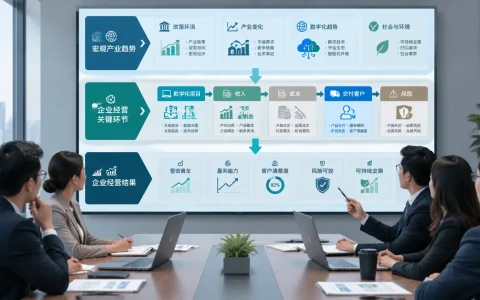
许多企业在数字化转型中陷入了“系统上线、结果不变”的假繁荣,将投入指标误认为产出价值。要打破这种认知偏差,企业必须将衡量逻辑从技术叙事转向经营结果,构建从环境、能力到项目、结果的四层因果指标框架。面对复杂的数字化链路,如何精准区分过程指标与结果指标,并建立可验证的经营链路,才能确保技术投入真正转化为收入增长与成本降低?
-
9月7日:Moonshot发布2.8万亿参数开源模型Kimi K3,科大讯飞同步推出星火X2.5大模型
企业在部署大模型时常受算力高成本、长文本处理和跨模态集成的瓶颈困扰。2.8万亿参数Kimi K3凭借MoE稀疏激活和1 百万token上下文窗口实现本地低成本推理并支持原生视觉,科大讯飞星火X2.5提供扩展上下文和API服务,帮助企业合规快速落地。面对这两种截然不同的选型路径,哪种模型更符合你的业务需求?
-
中国模型占开源平台下载量41%:开源路线如何重塑AI产业竞争
中国模型在某国际开源平台大模型下载量中占41%,首次超过美国模型,但下载热度并不等于收入、生产部署规模或性能排名。文章拆解开源生态的竞争逻辑,并从能力、成本、社区、许可证与服务保障四方面,提示企业如何把关注度转化为可验证、可替换、可审计的生产选择,41%究竟意味着什么?