安全合规
-
Meta向美国用户推出个人AI智能体Muse:从聊天助手到代办事务还有多远?
Meta于9月8日面向美国18岁及以上用户推出个人AI智能体Muse,可通过应用或WhatsApp协助网购、购票、预约、填表,并连接Gmail与Google日历执行事务。它让AI从聊天走向代办,但授权范围、隐私保护、确认机制和责任边界,决定其能否真正进入日常生活。
-
GUI自动化被认为将进入企业级阶段:安全与合规会成为落地门槛
GUI自动化正从固定规则和录制重放走向能理解界面、动态调整步骤的智能体;企业落地的关键不只是“能操作”,还包括分级授权、人工确认、全程审计和风险边界。未来六个月出现成熟安全合规产品仍属预测,企业应先验证权限、留痕与异常中止能力。
-
AI智能体市场可能迎来平台整合:应用商店模式为何成为下一轮竞争焦点
AI智能体竞争正从模型能力转向入口、分发、权限与服务治理,应用商店可能成为平台整合方向。它可统一发现、授权、计费和服务管理,但必须解决数据边界、人工确认、审计、责任划分与持续运行等问题;目前这一模式仍是趋势判断,尚非已确认的行业标准。
-
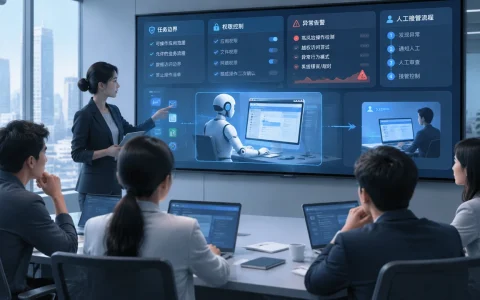
智能体接入办公工具后,企业如何划定自动执行与人工确认的分界线
办公智能体接入企业系统后,应按任务风险划分自动执行、人工确认与禁止执行边界。低风险、可复核且可逆的整理和比对可自动完成,涉及资金、合同、权限、删除、对外承诺及人事结果的动作必须人工确认,并以完整日志记录权限、步骤、结果与责任链。
-
从“聊天”到“做事”:智能体成为2026年AI应用竞争焦点的背后
智能体推动AI应用从对话生成转向任务执行,核心在于任务闭环、工具连接与责任边界。企业需以权限控制、过程可追溯、人工确认和审计机制保障安全,使其真正嵌入业务流程并减少摩擦。
-
AI编程工具密集更新后,开发团队如何重设代码审查与调试流程
【软盟资讯·新闻导读】AI编程助手正从补全代码走向生成改动、分析报错和协助推理。工具能力提升并不意味着审查环节可以缩减,研发团队更需要重新划分机器处理与人工负责的边界。 近期围绕AI编程工具的讨论,已经不再只聚焦“能否更快写出一段代码”。越…
-
AI安全警报:近期智能体平台出现的三大潜在风险
智能体平台风险已从模型安全扩展至业务系统安全,核心包括身份核验绕过、业务数据泄露和未授权工具操作。安全团队应建立资产清单,落实独立认证、最小权限、动作确认、全链路日志与应急接管,防止客服、邮件及账户流程被越权利用。
-
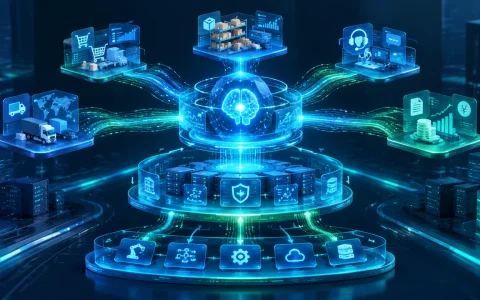
智能体基础设施先行:2026年智能体生态链关键技术进展
智能体规模化部署的竞争焦点正从模型能力转向基础设施,核心在于围绕任务生命周期统筹算力、存储、调度、状态、权限与审计。企业应先建设统一运行底座,再推进资源精细化调度,最终拓展跨智能体、跨系统协作。
-
OpenAI整合ChatGPT与Codex:产品收缩为何可能成为统一智能体的前奏
OpenAI正尝试将ChatGPT与Codex纳入统一产品框架,整合聊天、长流程工作与软件开发等智能体能力。文章认为,产品入口收缩并非能力减少,关键在于任务路由、上下文连续性、权限控制、安全对齐与企业治理。
-
AI从聊天走向实时行动:企业智能体为何开始依赖数据流与业务事件
企业智能体正从知识库问答转向实时感知与业务行动,关键在于接入持续变化的数据流和业务事件,维护完整上下文,并通过权限、审批、可观察性与回退机制约束自动执行,推动AI真正融入运营流程。
-
Astra安全争议给AI产品经理的提醒:能力上线前不能只看演示效果
围绕GPT-6 Astra的安全争议,文章提醒AI产品经理:电脑操作型智能体的演示完成率不等于上线可控性。评估应覆盖权限边界、失败路径、结果可逆性、环境诱导、行为日志与异常阻断,并为高风险、不可逆操作保留人工确认和接管机制。
-
“AGI已经到来”能否直接转化为商业价值:Astra应用叙事的证据边界
AGI已到来并不等同商业价值,Astra虽具推理、跨应用操作和任务执行能力,但企业需验证其在真实环境中的稳定性、权限安全和错误可控性,先从可量化、可回滚的低风险场景试点,再评估任务完成率与人工复核成本,才能决定是否产生实际效益。