AI智能体
-
AI智能体接入企业工具链,权限最小化应如何设计?
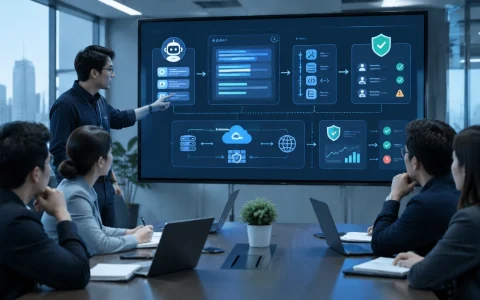
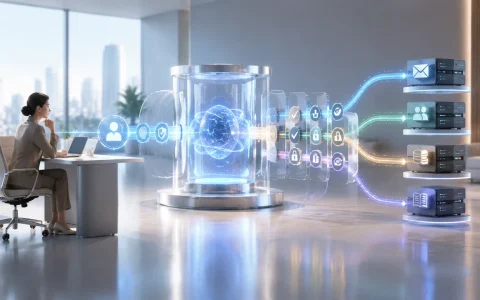
AI智能体接入数据库、API和自动化工具后,权限失控的后果远超回答错误:客服Agent可能误删订单,运维Agent可能执行不可逆操作。文章提出将最小权限原则扩展至智能体场景,围绕任务、工具、数据和操作风险四维度分层授权,并详解按任务粒度发证、工具操作分级、短期令牌隔离、高风险动作人工确认及异常撤销审计等落地机制。权限最小化如何在效率与安全之间取得平衡?
-
OpenAI 9月Agent模型:约100万token上下文、128K输出,企业接入前先核对能力边界
OpenAI Agent模型近期披露的100万Token上下文与128K输出参数引发关注,但这些数字并不等同于企业的实际业务能力。在长窗口背后,隐藏着上下文占用、交付质量波动以及计算机操作权限等深层风险。企业若仅凭参数选型,极易在安全隔离与流程可控上陷入误区。面对能力边界模糊的现状,企业应如何通过核验清单,将参数竞赛转化为真实的流程验证?
-
企业部署AI智能体前,如何重建身份认证与权限治理体系?
当AI智能体介入邮箱、CRM和财务系统,风险远不止模型回答准不准,更在于它代表员工读数据、改记录、触发跨系统流程。先回答“代表谁、能调用什么、留下什么证据”,就需把智能体当作独立非人身份,以任务、资源和动作组合授权,配合短时令牌与人工确认,重建从创建到注销的治理体系。共享账号与静态角色失效后,企业靠什么守住责任边界?
-
OpenAI开放Agents API:企业接入智能体前,先核对哪些能力与权限边界?
OpenAI推出的Agents API将编排与执行基础设施集成于云端,看似极大降低了智能体构建门槛,但企业若将其等同于可独立经营的“AI员工”,将面临严重的权限失控与成本风险。从托管沙箱到子智能体并行,平台能力并不等同于业务稳定性。面对模型调用、工具权限、数据隔离、成本核算及审计追责这五大边界,企业如何在追求自动化效率的同时,构建一套可撤销、可审计的风险防线?
-
从点餐打车到政务民生,生活服务智能体为何开始争夺统一入口?
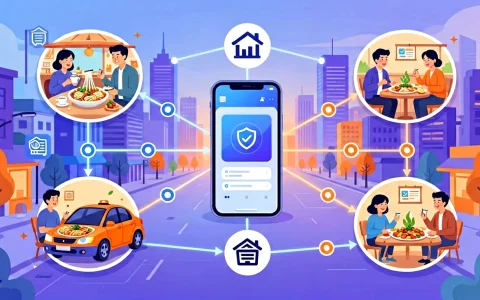
生活服务智能体正从聊天、推荐走向点餐、打车、文旅和政务办理,统一入口由“选择应用”转向“表达需求”。其价值在于跨服务协同,但落地仍依赖服务标准化、授权安全、交易确认、信息时效与责任追溯,企业也需将业务改造成可调用能力。
-
AI支付智能体从“会办事”到“能交易”,消费入口正在出现什么变化?
2026年外滩大会展示了AI支付智能体从信息处理转向执行交易的趋势,消费入口由平台界面转向任务本身。通过与Visa等合作探索支付标准,智能体可识别需求并发起订单,但关键付款环节仍由用户确认,以在便利性与风险控制间建立授权边界。
-
OpenAI称AI智能体88小时给出纳维—斯托克斯方程解法,数学界争议焦点在哪里?
OpenAI称约1万个AI智能体协同运行88小时,针对纳维—斯托克斯方程相关问题提出解法,并公开166页论文和Lean验证代码。关键争议在于,形式化验证不等于数学界认可,成果的正确性、题目覆盖范围及研究独立性仍待外部专家核验。
-
京东AI购物助手东东亮相:零售智能体正在从推荐走向交易协同吗?
京东展示AI购物助手“东东”并发布京东APP 16.0,尝试让AI从商品推荐延伸至需求理解、交易决策、商品与服务协同及履约支持。其价值在于处理模糊、跨环节的消费问题,但具体功能边界、真实体验和商业效果仍待验证,用户控制权与规则透明度同样关键。
-
Meta推出Muse个人AI代理:购物、预约与填表如何改变助手的任务边界?
Meta面向美国18岁及以上用户推出个人AI代理Muse,可通过独立应用、网站和WhatsApp协助购物、购票、预约、填表,并连接邮件、日历及部分第三方服务。文章分析其从问答到代办的边界,以及授权、隐私、支付安全、风险确认、过程记录与责任归属。
-
AI智能体把网络攻击周期压缩到数小时:企业安全防线需要怎样调整?
AI智能体正将网络攻击中的侦察、凭证搜寻和横向行动压缩至数小时,企业防御需从发现告警转向机器速度下的限制、复核与止损。防守重点包括权限隔离、关联日志和分级人工复核,收紧非人身份权限,守住代码、云资源及AI工具的自动化风险边界。
-
Cognition估值达到480亿美元:AI编程公司的高估值靠什么获得验证?
【软盟资讯·新闻导读】AI编程公司Cognition宣布完成超20亿美元E轮融资,投后估值达480亿美元。本文从产品收入、客户使用深度、代码交付能力和商业持续性四个维度,梳理判断估值与真实业务之间距离的验证框架。 当地时间9月8日,AI编程…
-
Meta把AI智能体推进邮箱、日历与结账流程:办公自动化的边界在哪里?
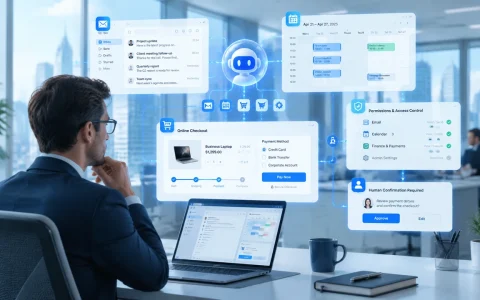
Meta推出的个人AI智能体Muse通过连接邮箱、日历及支付系统,将AI从对话助手转变为能代表用户执行发邮件、预订行程和购物等真实任务的执行者。其核心挑战在于跨应用状态的一致性、分层授权的安全边界以及操作错误后的责任追溯,强调高风险节点必须由用户确认。