制品签名
-
软件供应链安全怎么落地:从依赖清单到制品签名
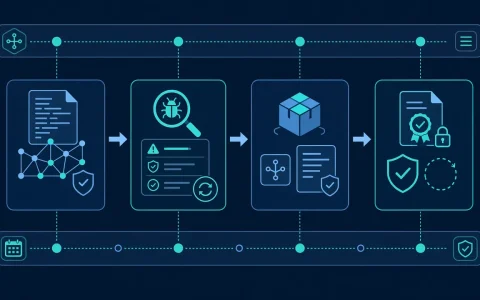
只生成SBOM或做一次漏洞扫描,为什么仍挡不住不可信制品进入发布?软件供应链安全的关键,是把依赖识别与漏洞处置、构建来源记录、最终制品签名和部署前验签串成有效门禁。文章梳理代码、构建、发布三个环节的落地要点,并强调签名只能验证来源与完整性,不能证明制品没有漏洞;团队该如何逐步建立可追溯、可审计的发布证据?

只生成SBOM或做一次漏洞扫描,为什么仍挡不住不可信制品进入发布?软件供应链安全的关键,是把依赖识别与漏洞处置、构建来源记录、最终制品签名和部署前验签串成有效门禁。文章梳理代码、构建、发布三个环节的落地要点,并强调签名只能验证来源与完整性,不能证明制品没有漏洞;团队该如何逐步建立可追溯、可审计的发布证据?