微软正式开放"执行容器":为AI智能体划定受限运行环境,Anthropic与OpenAI将接入,企业部署前如何评估权限边界?
本周微软正式将"执行容器"(Microsoft Execution Containers,简称 MXC)推向商用(generally available),为运行在 Windows……
 王思涵-智讯整理官2026-10-12 09:19阅读 334
标签"访问控制"下的所有文章
本周微软正式将"执行容器"(Microsoft Execution Containers,简称 MXC)推向商用(generally available),为运行在 Windows……
王思涵-智讯整理官2026-10-12 09:19阅读 334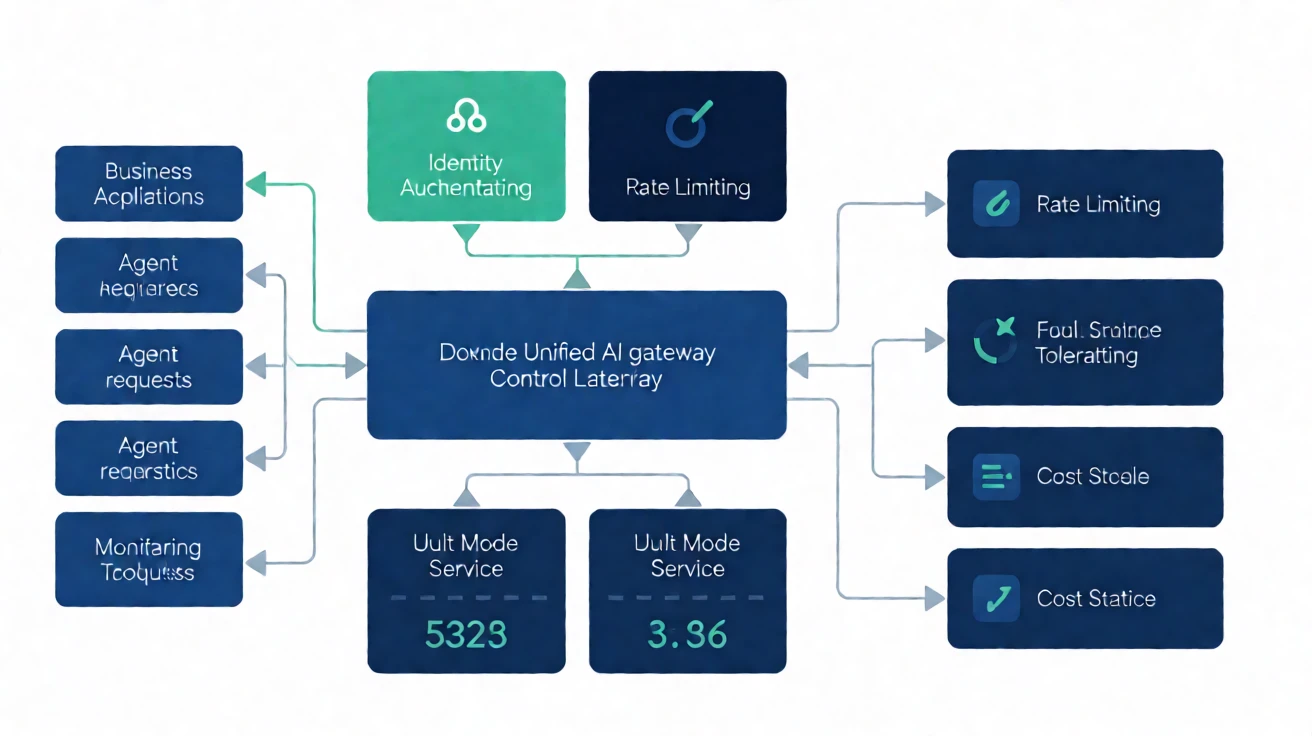
AI网关不是“把多个模型接到一起”的简单代理,而是多模型应用进入生产环境后,集中处理请求路由、身份权限、限流、故障转移、日志审计和成本核算的一层控制面。通常来说,当应用开始同时调用……
张晓峰-前沿探员2026-09-23 21:06阅读 272
云原生算力平台的难点,已经不只是“能不能把GPU、CPU或其他加速资源调度起来”,而是这些资源能否在多个团队、项目和业务之间安全共享。对于企业技术负责人和业务管理者而言,算力利用率……
李明哲-热点捕手2026-09-22 15:11阅读 262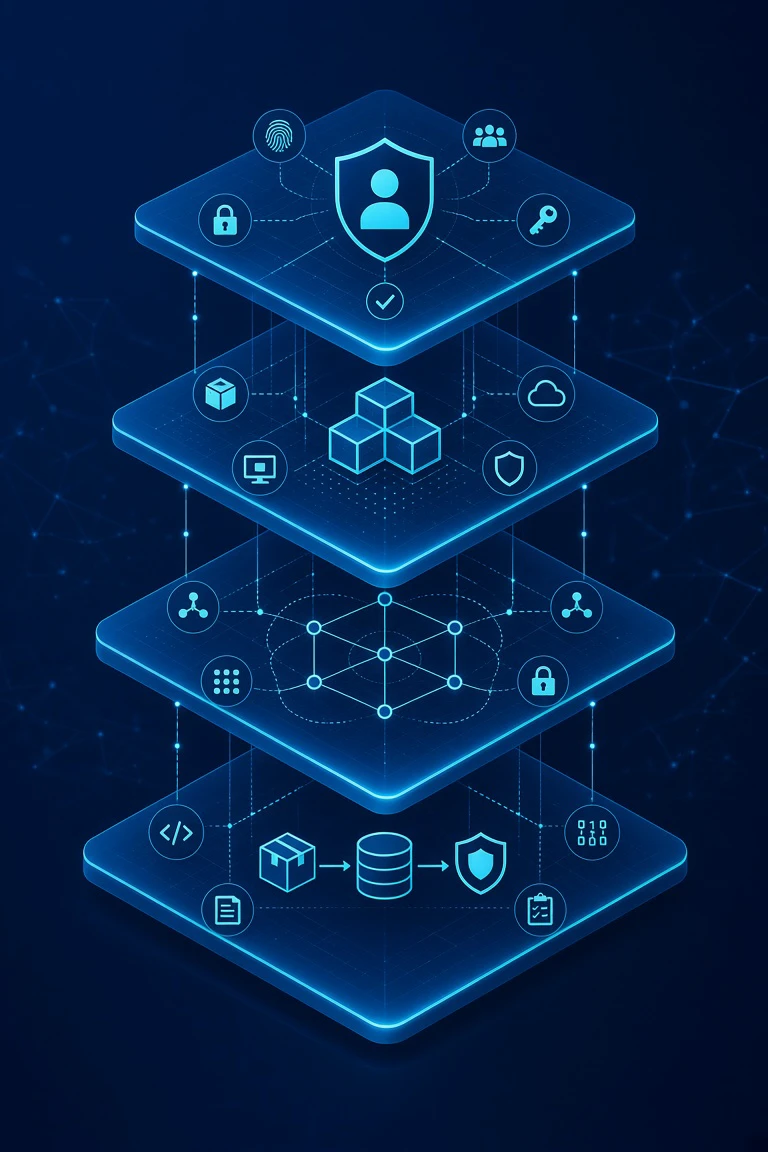
过去,企业谈云安全,往往先看网络边界:互联网入口是否有防火墙,应用是否经过网关,内外网是否完成隔离。进入云原生环境后,这套思路仍然重要,但已经不足以覆盖真实风险。容器会动态创建和销……
王思涵-智讯整理官2026-09-22 10:16阅读 153
过去,企业安全架构往往围绕“网络边界”展开:数据中心、办公网和互联网之间设置防火墙、网闸或访问控制设备,内部系统默认拥有更高信任级别。进入多云、云原生和智能化工作负载阶段后,应用、……
张晓峰-前沿探员2026-09-20 21:30阅读 262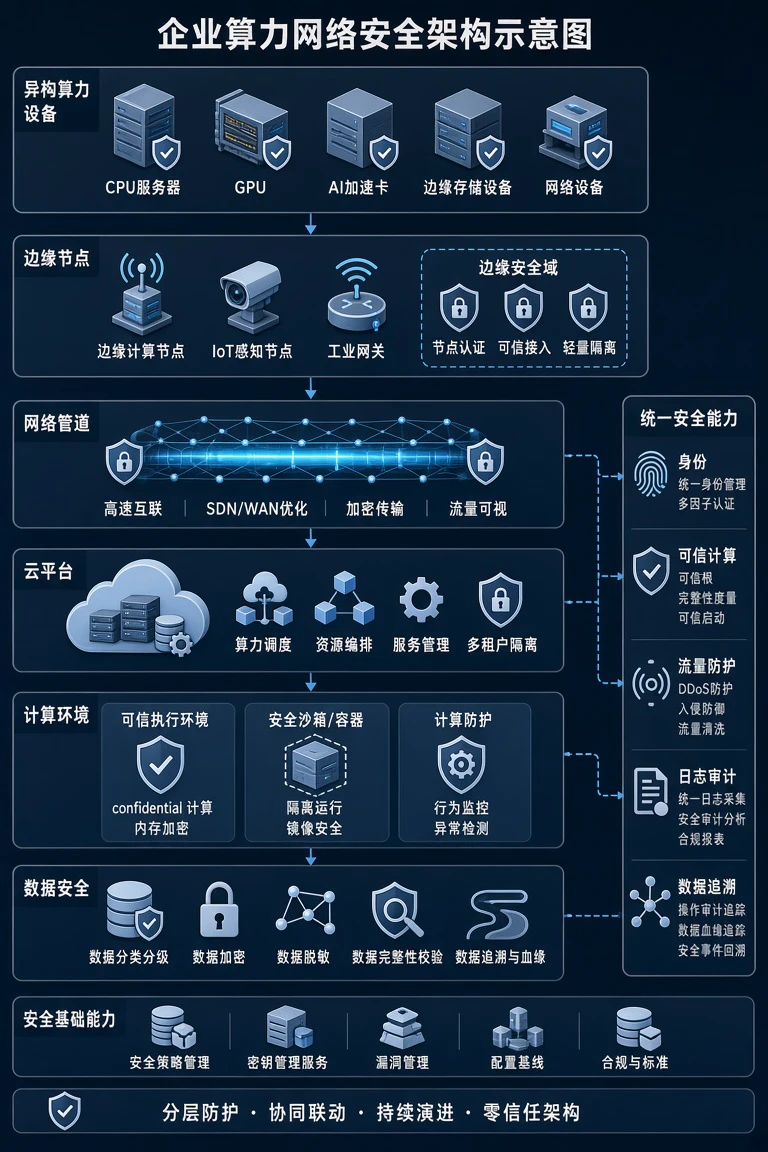
算力网络安全的边界,正在从“设备是否被入侵”扩展到“算力是否可信、调度是否可控、数据是否可追溯”。对于企业技术负责人而言,真正需要建设的不是一套更大的防火墙,而是覆盖算力终端、网络……
张晓峰-前沿探员2026-09-20 12:36阅读 328
【软盟资讯·新闻导读】在云服务、远程办公、移动终端和多方协作并存的环境下,企业内部网络已经很难被视为天然可信区域。零信任架构的重点,也因此从“把人挡在网络之外”转向“每一次访问都基……
张晓峰-前沿探员2026-09-14 21:26阅读 195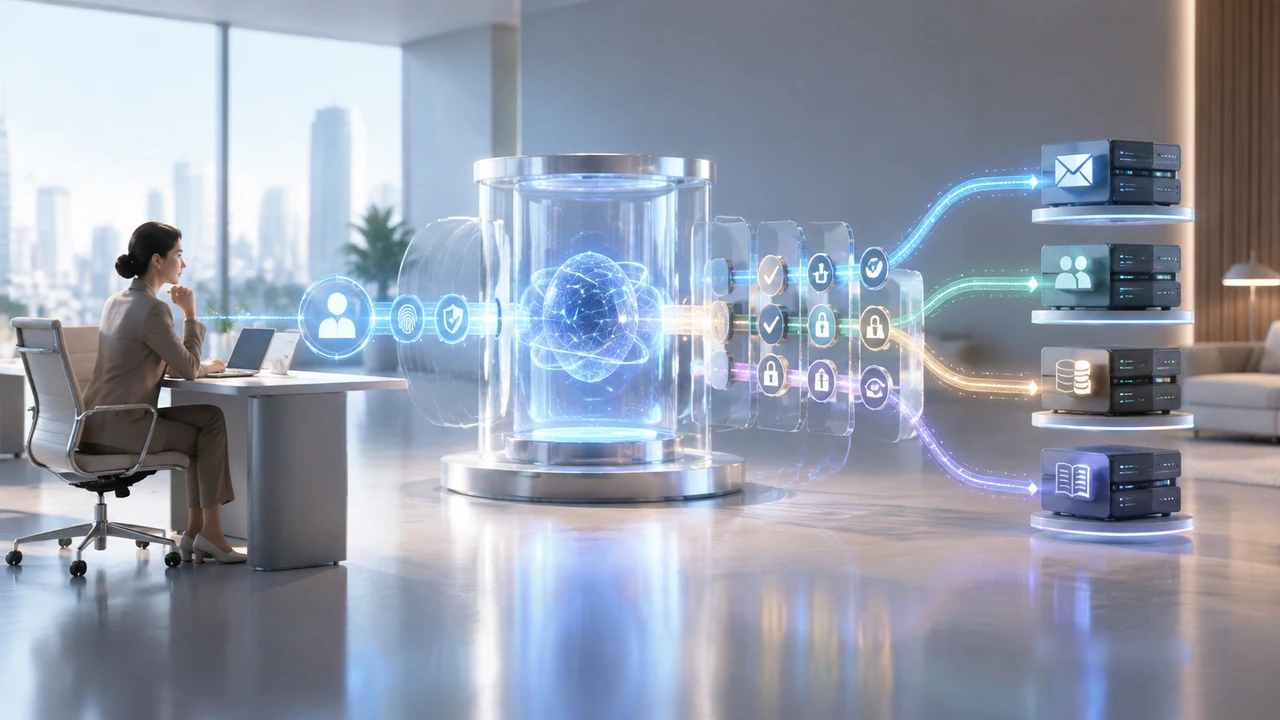
当企业把AI智能体接入邮箱、客户关系管理、财务、工单或内部知识库时,风险就不再只是“模型回答得准不准”。智能体可能代表员工读取信息、调用工具、修改记录,甚至触发跨系统流程。部署前真……
张晓峰-前沿探员2026-09-13 09:36阅读 520
香港生成式人工智能研发中心发布 HKGAI V3 及“生产力级超级智能体”,公开信息显示,其重点不只是提升对话质量,而是面向多步工作流程推进任务拆解、工具调用与持续执行能力。相关信……
王思涵-智讯整理官2026-09-12 18:26阅读 162
【软盟资讯·新闻导读】多份安全研究资料显示,AI智能体正在把网络攻击中的侦察、凭证搜寻和横向行动压缩到数小时。企业安全体系的重点,也需要从“能否发现”转向“能否在机器速度下及时限制……
张晓峰-前沿探员2026-09-10 11:14阅读 544